






Merl retweeted

ordené mis charlas, slides y papers en un solo lugar. hay próximas fechas, material de las que ya di y una ficha propia para cada una. también lo rehice para que se use bien desde el celular: valentorassa.com/charlas


Merl retweeted

🕵️♀️El manual de Lazarus llega a Brasil: Mikedor y OfDor contra el ecosistema financiero latinoamericano
"Principios de 2026, un banco internacional perdió más de 18 millones de USD. El dinero no salió por SWIFT, sino por Pix..."
🎙️ Fabio Marenghi
🕒 10:30 - 11:15
📍 Sala E
Merl retweeted
🏦Sin armas ni rencores - Encadenando vulnerabilidades en un homebanking
¿Puede un IDOR terminar vaciando una cuenta?
🎙️ Diego Ritunnano
🕒 9:45 - 10:30
📍 Sala E
#CyberFinance #Ekoparty #Eko2026
Merl retweeted
Y si los desafíos técnicos no son lo tuyo, también podés ganar un badge exclusivo de #CyberFinance
En 2 de nuestras charlas habrá media flag que forman la correcta.
Vení a validarla el dia Jueves 8 a las 12hs en nuestro village 🐮
Gana la primer persona en validarla 😉

Merl retweeted
Comienza el #CyberFinance CTF! 🔥
Pasá por el Village 🐮
Preguntá por el CTF ⛳️
Prepará tu celu 🤖📱
Los premios se entregan el viernes a partir de las 16.15 hs
Happy hacking 😎


Merl retweeted
A long walk. A legendary run. ✨🇦🇷
#FIFAWorldCup
Merl retweeted

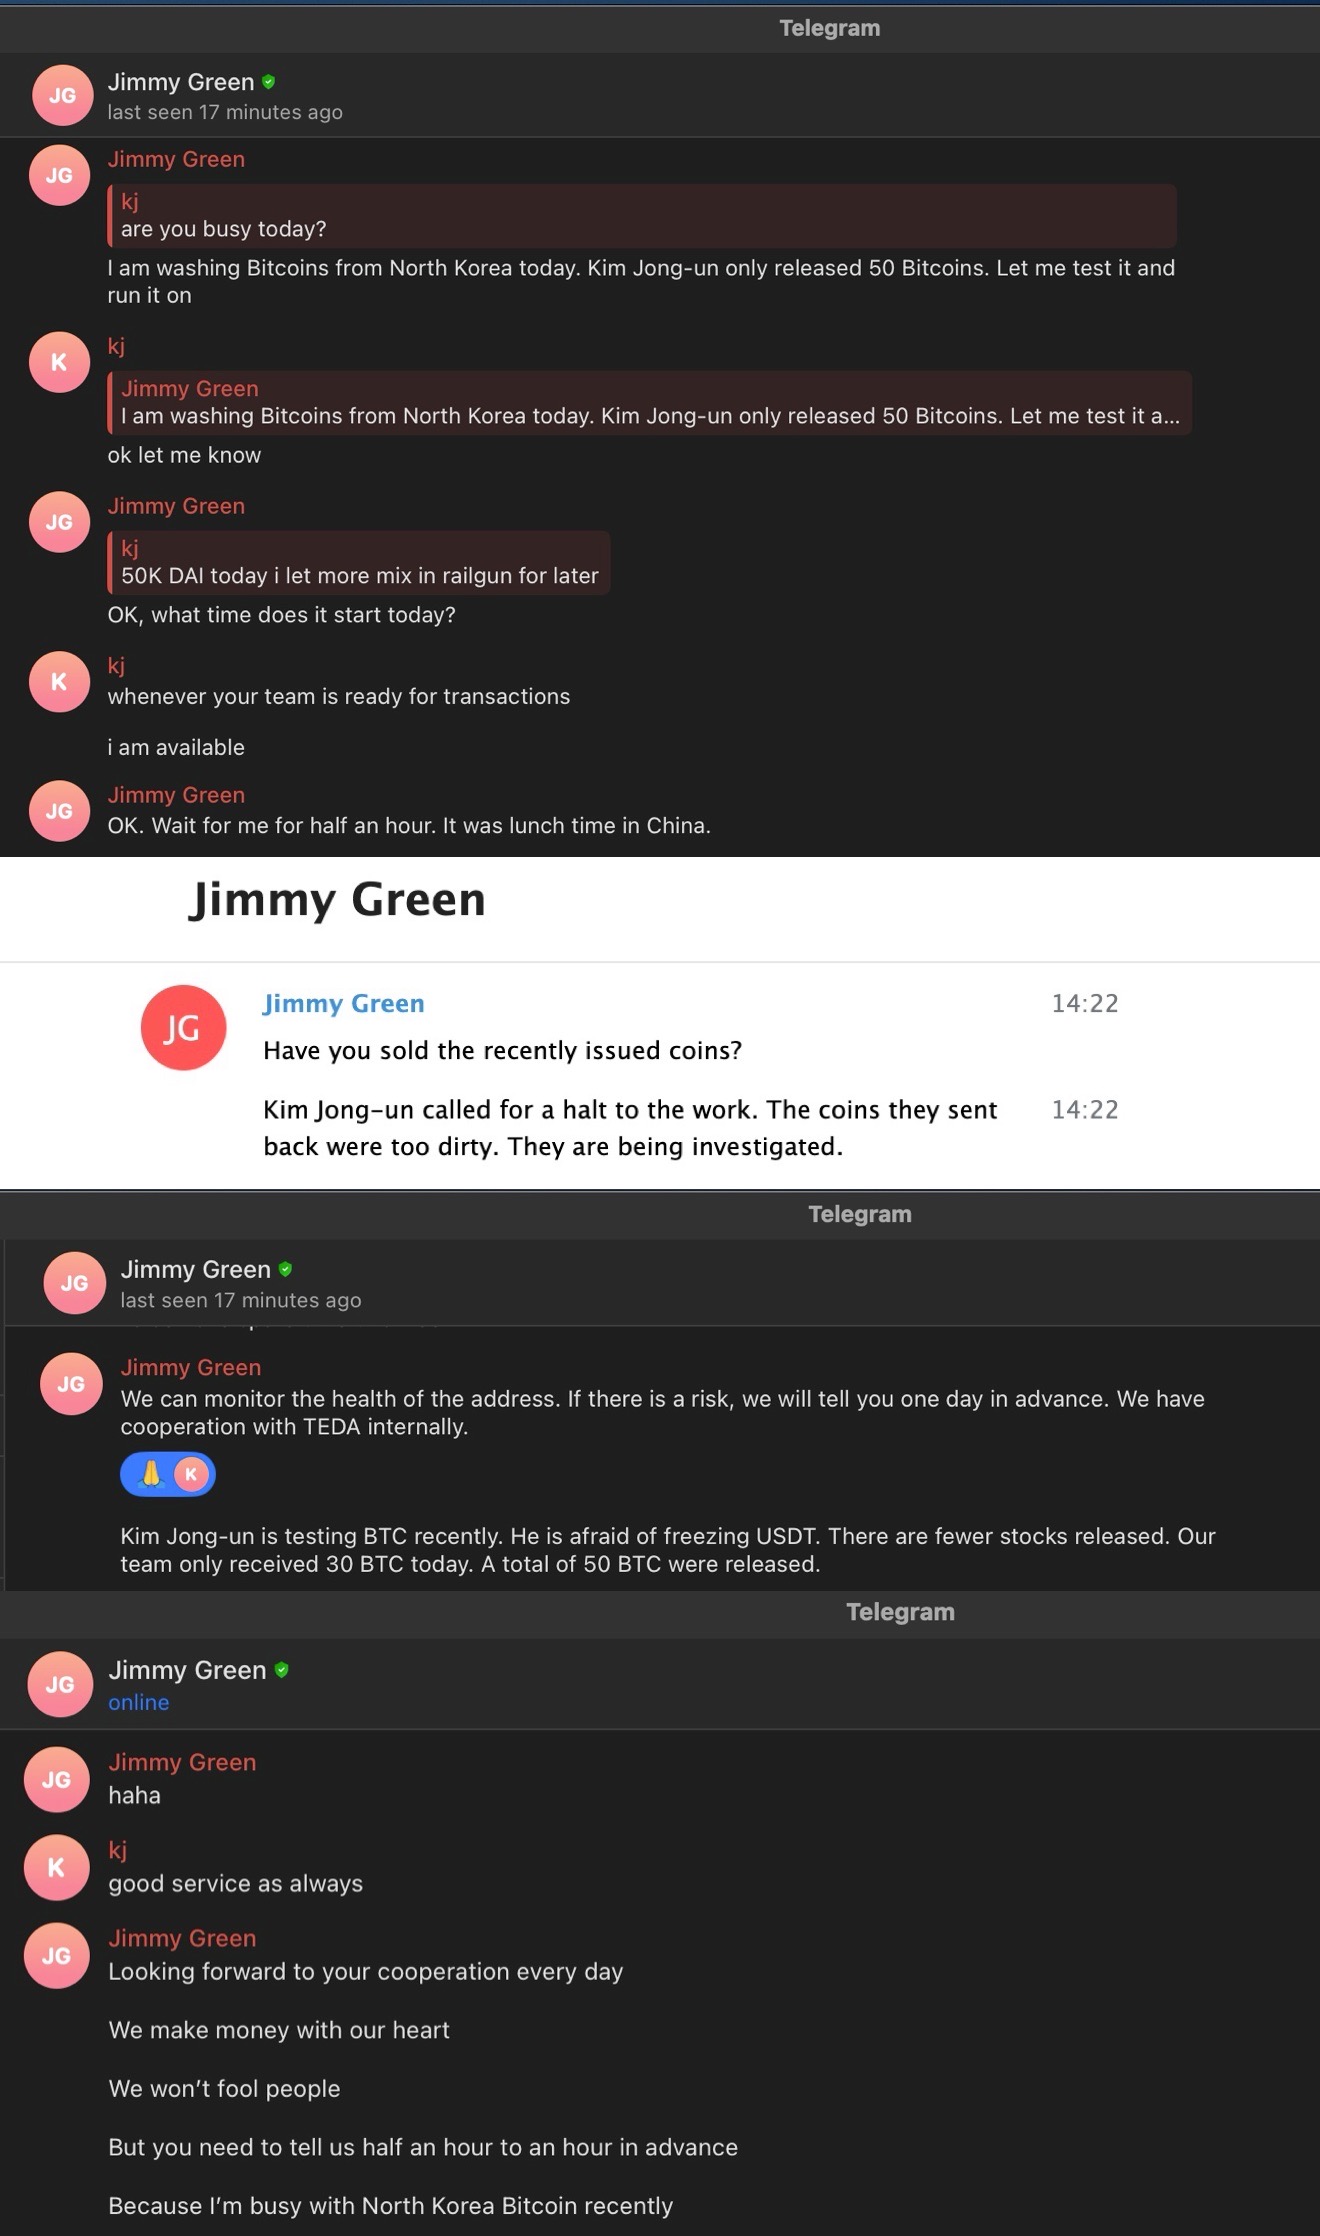
1/ How I infiltrated a Chinese organized crime syndicate that has laundered $1B+ across multiple exploits for Lazarus Group.
Posing as a client, I gathered intel that helped action freezes for the Feb 2025 Bybit exploit and attribute illicit activity onchain.

Merl retweeted
Todavía no tenés tu entrada para @ekoparty 2026?
Es tu momento!
Sorteamos 1 entrada legacy free y 2 al 50% off 🔥😎
Para participar es fácil, seguinos, dale like y compartí 😉
Sorteo lunes 5 a las 17 hs
Y si ya tenés tu entrada compartí para que alguien más pueda ir también 🫶🏻

Merl retweeted
🧵🔥 Día 3 de @ekoparty 2026 y #CyberFinance vuelve a pisar fuerte con sus charlas. 💳🔐
Más fraude, más amenazas, más casos reales y más conversaciones sobre lo que ya está impactando al ecosistema financiero. ⚡👀
📅 Viernes 9 de Octubre - agenda completa 👇
Merl retweeted
🧵🔥 #CyberFinance — Día 2 en @ekoparty 2026
Estas son todas las charlas que van a formar parte de la jornada 👇💳🔐
📅 Jueves 8 de Octubre - agenda completa 👇
Merl retweeted
📢🔥 Arranca la cuenta regresiva para #CyberFinance 🐮en @ekoparty 2026 🚀
Se vienen charlas, casos reales, fraude, ciberseguridad y mucho de lo que hoy está desafiando al ecosistema financiero. 🔐💳
Atentos, porque empezamos a presentar la agenda
📅Miércoles 7 de Octubre.
👇
Merl retweeted

Blogpost acerca de como explotar el CVE-2026-81963 con la explicacion del diff y el codigo de un poc basico funcional que eleva a SYSTEM, que por supuesto mejoramos muchisimo en el exploit que releaseamos para Core Impact, pero servira para entender por donde va la cosa.
coresecurity.com/blog/cve-20…
Merl retweeted

Para entender el sistema financiero, a veces hay que dejar de mirarlo desde afuera. 👀
El equipo de la Village de @CyberFinanceAR te invita a visitar su stand en la EKO Buenos Aires 2026 para meterte de lleno en el mundo de la seguridad financiera: ataques, fraude, hardware, privacidad y mucho más. ¡No te lo pierdas! 🔥
📅 Ekoparty Buenos Aires | 7, 8 y 9 de octubre 2026
🎫 Comprá tu entrada ahora en ekoparty.org
Merl retweeted

Today's cybercriminals don't need coding skills. They need a subscription.
Sophos researchers found "Luciferus," an underground AI service marketed with no guardrails, including malware development support.
Learn more: sophos.com/en-us/blog/uncens…

Merl retweeted

We're publishing our most detailed threat intelligence report to date.
It covers how people tried to misuse Claude—for cyberattacks, influence operations, surveillance, biology, and building weapons—and how we found and stopped them.
We disrupted every operation in the report, and used the lessons from them to strengthen our safeguards. Where appropriate, we also shared what we found with authorities and other AI companies.
These cases are not typical: we’re highlighting some of the most sophisticated misuse we’ve seen. But they’re especially important to discuss, because they show us where AI misuse is headed, where our safeguards work, and where they need to improve.
We’re publishing this report so others can spot the same activity on their own platforms, and so we can give the public a clearer view of how emerging threats develop.
Read the report: anthropic.com/threat-intelli…


Merl retweeted
#ESETresearch discovered #GuardBreaker - a technique used by 🇷🇺 Russia-aligned UAC-0099 against a victim in 🇺🇦Ukraine, interfering with AI-assisted malware analysis by deliberately triggering LLM safety mechanisms. @reib3n1 1/3
