

Software developer. #viajes #turismo #restaurantes #FacturaciónElectrónica. CEO/Founder @wsicav
Dallas, TX
Joined June 2009
- Tweets15.5K
- Following2.5K
- Followers884
- Likes5.3K






Pinned Tweet
Wsicav, el software especializado para agencias de viajes que permite gestionar los procesos de ventas, se integra con la gestión operativa y administrativa.
📱Más info WhatsApp: +51 965912392
#travel
#agenciadeviajes
#agentedeviajes
#facturación
#igtf
#BoletosAereos
#crm
#erp
Nilo Paucar Tineo retweeted

🚨🧠 EL HACKER DE BINANCE HA HECHO UNA JUGADA BRILLANTE… Y MUY PELIGROSA PARA EL ECOSISTEMA CRIPTO.
Mientras Tether y Circle intentaban congelar los fondos robados, el atacante encontró una forma de conseguir Ethereum sin necesidad de vender sus stablecoins.
💰 ¿Cómo lo hizo?
1️⃣ Depositó 60 MILLONES de USDT en Aave, un protocolo de préstamos descentralizados.
2️⃣ Utilizó esos USDT como garantía para pedir prestados 19.762 ETH, valorados en unos 44,6 millones de dólares.
3️⃣ Consiguió los ETH en apenas 3 minutos y pudo trasladarlos a otra cartera.
🤯 ¿Dónde está la genialidad de la maniobra?
Los USDT pueden ser congelados por Tether. Pero Ethereum no tiene un emisor central capaz de bloquearlo.
El hacker convirtió así una parte de los fondos robados, susceptibles de congelación, en ETH prestado.
⚠️ ¿Y quién se queda con el problema?
Aave conserva los 60 millones de USDT como garantía de un préstamo que el atacante podría no devolver.
Si esa garantía terminara inmovilizada, la recuperación del préstamo podría complicarse.
Eso sí, Aave asegura que la posición está suficientemente respaldada y que actualmente no supone un riesgo para sus depositantes.
🔥 El hacker no ha necesitado vulnerar Aave. Simplemente ha utilizado las reglas del protocolo a su favor.
💬 ¿Estamos ante una de las maniobras financieras más sofisticadas de este hackeo?
#Binance #Ethereum #Aave #Crypto

Nilo Paucar Tineo retweeted
A quienquiera que hackeó BINANCE:
Puede que estés celebrando. Descubriste una vulnerabilidad, ejecutaste el exploit y te fuiste con 1.450 millones de dólares en Bitcoin y 875 millones en ETH.
Pero lo que realmente adquiriste no es solo bitcoin. Adquiriste uno de los conjuntos UTXO más vigilados del planeta.
Cada empresa forense de blockchain ya ha etiquetado esos outputs.
Cada exchange, custodio institucional, proveedor de cumplimiento y investigador estará observando a dónde se mueven esas monedas. CoinJoin, puentes entre cadenas, mixers, peel chains, desks OTC, herramientas de privacidad... ninguna de ellas borra mágicamente la historia. El análisis de blockchain en 2026 es mucho más sofisticado de lo que mucha gente se imagina.
Lo que muchos hackers no logran apreciar es que Bitcoin no tiene prescripción. Cada transacción que hagas a partir de este momento se convierte en parte de un registro público permanente. Dentro de veinte años, la blockchain aún contendrá la historia completa de cada satoshi que muevas. Los datos no van a ninguna parte.
Las herramientas forenses tampoco se quedarán quietas. Modelos de aprendizaje automático, técnicas de agrupación de direcciones, inteligencia de exchanges, bases de datos filtradas, registros KYC, servidores incautados, grabaciones de vigilancia, registros de IP, metadatos telefónicos, registros de viajes y métodos analíticos futuros que ni siquiera existen hoy pueden combinarse retrospectivamente.
Los investigadores no necesitan resolver el rompecabezas hoy. Pueden revisitar exactamente la misma blockchain años después con mejor tecnología e inteligencia nueva, siguiendo tus transacciones históricas como si hubieran ocurrido ayer.
Como alguien que perdió bitcoin durante el colapso de Mt. Gox, sé lo que es ver cómo desaparecen tus monedas. Tomó años de incertidumbre antes de que recuperara algo.
Tú tampoco tienes absolutamente idea de a quién le has quitado el dinero. No son solo individuos y empresas. Algunas víctimas pueden tener recursos extensos, conexiones influyentes o antecedentes de los que no sabes nada. Entre cientos de personas afectadas podría haber exagentes de inteligencia, financieros adinerados, figuras del crimen organizado o personas con tanto los medios como la determinación para perseguir esto indefinidamente. Simplemente no sabes con qué intereses has chocado.
Muchas víctimas tienen historias similares. Algunas pueden restarle importancia. Otras pueden dedicar años, o mucho más, a identificar a los responsables. Simplemente no sabes quién está detrás de esas billeteras o cuán determinados pueden estar.
Si piensas que el desafío ha terminado porque el exploit funcionó, has confundido la parte más fácil con la más difícil. Robar el bitcoin fue el comienzo.
Vivir con él es el verdadero problema. Cada intento de cobrar, cada billetera que toques, cada servicio que uses, cada error que cometas, aumenta la probabilidad de conectar tu identidad en línea con la real.
Si estuviera en tu lugar, consideraría seriamente acercarme a Binance y negociar la devolución de los fondos a cambio de una recompensa razonable o una tarifa de auditoría. Probaste tu habilidad técnica.
Eso es mucho mejor que pasar el resto de tu vida tratando de mover una de las colecciones de bitcoin contaminado más notorias jamás creadas, mientras te preguntas constantemente quién está vigilando tu próxima transacción.
Solo lo digo.

Nilo Paucar Tineo retweeted

🚨 ASÍ EJECUTARON EL SAQUEO DE BINANCE, MÁS DE 5.8 MIL MILLONES DE DÓLARES.
Robar es malo, pero cuando se trata de blockachain, se vuelve un tema interesante.
Aquí te explico como lograron tal hazaña.
La primera extracción rondó los 2.5 mil millones de dólares en una sola transacción.
Después se identificaron movimientos desde otras carteras que elevaron las estimaciones del ataque hasta los 5.8 mil millones.
El atacante consiguió que una de las carteras de Binance ejecutara su código.
Minutos después comenzó el vaciado.
El dinero pasó a una dirección receptora, se dividió entre varias carteras y una parte terminó convertida en ETH mediante Uniswap y préstamos de Aave.
La reconstrucción preliminar permite seguir buena parte de ese recorrido.
El primer acceso al sistema de firmas sigue sin resolverse públicamente, pero la secuencia posterior deja un rastro mucho más concreto.
La preparación comenzó antes del golpe.
Según Blockaid, la dirección operadora recibió fondos desde Tornado Cash para pagar las comisiones.
Después ensayó la delegación y el vaciado sobre pequeñas carteras propias, y desplegó el contrato que utilizaría contra Binance.
Ese contrato tenía un operador autorizado y dos capacidades especialmente peligrosas.
Podía extraer activos y realizar llamadas a otros contratos desde la cuenta comprometida.
El objetivo principal era Binance 14.
Para tomarla, el atacante utilizó EIP‑7702, una función de Ethereum que permite a una cuenta autorizar código externo para ejecutarse en su propio contexto.
La dirección conserva su identidad, pero adquiere el comportamiento del contrato delegado.
La autorización necesita una firma válida de la cuenta afectada. Ahí está la incógnita del acceso inicial.
Alguien consiguió producir firmas que Ethereum reconoció como válidas para Binance 14.
La transacción presentada contenía 50 autorizaciones con nonces consecutivos.
El nonce es el contador que debe coincidir con el estado de la cuenta para que esa autorización sea aceptada.
Binance 14 seguía procesando operaciones.
El atacante cubrió una ventana de valores y una autorización coincidió. Desde ese momento, la cartera quedó vinculada al contrato de vaciado.
3 minutos y 24 segundos después llegó la extracción.
Una llamada a la función de vaciado movió aproximadamente 167,464 ETH, 1,615 millones de USDT y decenas de tokens hacia la dirección 0x5227…2f8c.
Blockaid calcula unos 2,500 millones de dólares en esa primera operación.
Solo 24 segundos más tarde, Binance 16 envió otros 28,005.6 ETH y más tokens al mismo destino.
Esta segunda cartera realizó transferencias firmadas directamente.
El ataque ya mostraba actividad más allá de la cuenta tomada mediante EIP‑7702.
Mientras el dinero empezaba a repartirse, el atacante aprovechó otra relación de confianza.
Binance 14 tenía autoridad sobre Hot Wallet 34.
Al ejecutar código desde Binance 14, podía llamar a esa cartera conservando la identidad que sus controles reconocían como autorizada.
Por esa vía salieron 780 millones de USDC y después otros 43 millones.
Ambos movimientos alimentaron la misma receptora.
El siguiente problema del atacante era conservar el control del botín antes de que los emisores bloquearan las stablecoins.
La reconstrucción de drk describe dos ramas iniciales desde la receptora, una con 500 millones de USDT y otra con 200 millones.
En la primera, unos 325 millones de USDT pasaron por UniswapX y sus ejecutores de órdenes, produciendo aproximadamente 122,000 ETH.
Los 175 millones de USDT restantes terminaron bloqueados en otra dirección.
En la segunda, 10 millones de USDT se intercambiaron por unos 3,552 ETH.
Los otros 190 millones siguieron hacia una cartera identificada como Exploiter 3.
Desde allí, 130 millones de USDT continuaron hacia otras direcciones para venderse.
Los 60 millones restantes se depositaron en Aave como garantía.
Aquí ocurrió la maniobra de los préstamos.
El atacante dejó esos USDT respaldando una posición y obtuvo 19,762 WETH, la representación de ETH utilizada por numerosos contratos DeFi.
Aave entregó liquidez contra una garantía. La operación reportada no requiere suponer una vulnerabilidad en el protocolo.
El atacante estaba utilizando activos robados para abrir una posición de deuda.
El resultado era que podía trasladar el WETH recibido mientras los USDT quedaban comprometidos dentro del préstamo.
Congelar posteriormente su dirección no deshacía esa operación ni devolvía automáticamente el activo prestado.
Tether comunicó bloqueos por más de 1,567 millones de USDT y Circle por más de 800 millones de USDC relacionados con el incidente. Esas cifras corresponden a sus anuncios, con distintos cortes de seguimiento.
Pero parte del dinero ya había cambiado de activo.
ETH nativo carece de una función de bloqueo administrada por un emisor equivalente a la de esas stablecoins. Su recorrido sigue siendo rastreable, pero congelar USDT no congela el ETH obtenido anteriormente a cambio.
¿Dónde terminó ese ETH?
El seguimiento de drk situaba unos 195,460 ETH en una dirección, 122,293 ETH en otra rama y 57,892 ETH en un tercer destino.
Sumaban aproximadamente 375,645 ETH en ese corte.
Esa suma ya incorpora fondos procedentes de intercambios y del préstamo.
Agregar otra vez los 19,762 WETH inflaría el resultado.
Todavía no es un balance final.
Es una fotografía del recorrido identificado, y explica por qué los 195,460 ETH de la infografía solo cuentan una parte de la historia.
Además, la delegación seguía activa.
Blockaid reportó otro vaciado posterior de unos 200 millones de USDT y otros tokens que habían llegado a Binance 14 después del primer golpe.
El ataque había dejado una autorización persistente en la propia cuenta.
Mientras esa autorización continuara vigente, volver a recibir fondos significaba volver a exponerlos.
La blockchain permite reconstruir ese trayecto desde la autorización hasta las carteras receptoras, los intercambios y el préstamo.
Cifras y movimientos correspondientes a investigaciones preliminares.
La imagen muestra un corte del seguimiento, no el balance definitivo.
La pieza que falta está antes de todo eso.
¿Cómo consiguió el atacante que se produjeran las firmas que le abrieron el acceso?
Lee mi anterior post, este es apenas el primer de varios hackeos que están por ocurrir:
LEE MÁS AQUÍ:
nitter.gq/artmichel_eth/status/2…
🤖 Made with AI


🚨 LO PEOR ESTÁ POR VENIR, SE ACERCA UNA CIBERPANDEMIA DE ATAQUES MASIVOS CON INTELIGENCIA ARTIFICIAL 🌐
Hoy es 22 de octubre de 2026 y lo que está sucediendo en Internet debería preocuparnos a todos!!!!
En apenas 24 horas he visto circular alrededor de 26 anuncios relacionados con vulnerabilidades y problemas de seguridad informática.
Entre los casos más alarmantes están las dos vulnerabilidades críticas de PHP, capaces de permitir la ejecución remota de código en servidores, y el incidente de eMudhra, una empresa de la India cuyos certificados digitales comprometidos podrían permitir la suplantación de sitios web.
¿Pero por qué están apareciendo tantas alertas al mismo tiempo?
Aquí es donde la historia se pone interesante.
Hace apenas cinco días, el 17 de octubre, DeepSeek publicó una actualización de su modelo de inteligencia artificial V4.1 Flash, especializado, entre otras cosas, en programación y tareas autónomas.
Su rendimiento es impresionante. En algunas pruebas de desarrollo de software incluso supera a Claude Opus 5.
Pero ocurrió algo todavía más inquietante.
Desarrolladores independientes comenzaron a publicar versiones modificadas del modelo mediante una técnica conocida como "Abliteration", basada en la eliminación de ciertas direcciones de rechazo dentro de sus pesos neuronales.
¿Y qué significa esto?
Imagina una inteligencia artificial extraordinariamente capaz de programar y analizar sistemas informáticos, pero a la que modifican para reducir sus restricciones de seguridad.
Ahora puede responder a solicitudes peligrosas que el modelo original posiblemente rechazaría.
Y lo más preocupante es que estos modelos tienen pesos abiertos, por lo que terceros pueden descargarlos, modificarlos y ejecutarlos con suficiente infraestructura.
Esto abre una posibilidad aterradora.
¿Qué sucedería si alguien conectara cientos de agentes de IA capaces de investigar vulnerabilidades, generar código y ejecutar tareas automáticamente, las 24 horas del día?
Podrían analizar miles de sistemas en una fracción del tiempo que necesitarían los hackers tradicionales.
Y no estamos hablando solamente de páginas web.
Hablamos de bancos, gobiernos, infraestructura crítica y plataformas digitales utilizadas por millones de personas.
De hecho, ya existen reportes de bancos estadounidenses preocupados por agentes de IA de terceros que acceden a cuentas de clientes y realizan acciones difíciles de supervisar.
Dario Amodei, CEO de Anthropic, la empresa detrás de Claude, también ha advertido sobre los riesgos de desarrollar inteligencias artificiales cada vez más poderosas sin que las medidas de seguridad avancen al mismo ritmo.
Por otro lado, el gobierno de Donald Trump ya ordenó retirar la tecnología de DeepSeek de los sistemas informáticos de las agencias federales civiles de Estados Unidos.
Pero las piezas de un escenario mucho más peligroso ya están sobre la mesa.
Durante décadas, los ataques informáticos estuvieron limitados por el tiempo, los conocimientos y los recursos humanos de sus atacantes.
La inteligencia artificial podría cambiar radicalmente esa ecuación.
Estamos entrando en una época en la que los ataques podrían multiplicarse, automatizarse y evolucionar mucho más rápido que nuestra capacidad para defendernos.
Lo que estamos viendo podría ser apenas la punta del iceberg.
Porque el próximo gran ciberataque quizá no venga de un hacker sentado frente a una computadora, sino de miles de agentes de inteligencia artificial trabajando simultáneamente.
Y si eso ocurre a escala mundial, podríamos estar frente a algo que hasta hace poco parecía ciencia ficción.
Una auténtica CIBERPANDEMIA. 🌐⚠️
¿Deberíamos preocuparnos?
Me temo, que sí, y mucho!!!!
Así como COVID-19 comenzó con unos cuantos brotes aquí y allá, estamos en el inicio de algo muy grande. Una verdadera catástrofe en ciberseguridad.
Sistemas de pagos, la infraestructura de los aeropuertos, centrales eléctricas, plataformas digitales muy populares e incluso tu propio dispositivo telefónico.
¡TODO ESTA EN RIESGO A PARTIR DE AHORA!
En los próximos meses vas a recordar esta publicación.

Nilo Paucar Tineo retweeted

Ya tenemos la foto completa del hackeo de Binance. Y es mucho peor de lo que se contó anoche: 6.300 millones de dólares. El mayor robo de la historia de las criptomonedas. Cuatro veces el de Bybit.
Os explico lo que ha pasado, porque la historia es de película.
No reventaron ninguna clave privada. Hackearon el portátil de UN ingeniero de Binance. Desde ese portátil accedieron a un contenedor interno del sistema y empezaron a firmar retiradas como si fueran la propia Binance. En una sola transacción contra una de las hot wallets había 50 autorizaciones firmadas. El atacante no rompió la caja fuerte: se sentó en la silla del empleado que tiene la llave.
Resultado: vaciaron hot wallets en DIEZ blockchains a la vez. 200.630 ETH y 185 tokens en Ethereum, 18.270 bitcoins, 233 millones de XRP, más Solana, Tron, Avalanche... La mayor parte de los 6.300 millones salió en apenas 20 minutos.
El detalle que parece escrito por un guionista: dos días antes, Binance había anunciado que acababa de repeler una campaña de hackers de Corea del Norte que usaban falsas entrevistas de trabajo para colar malware. Repelieron el asalto a la puerta y entraron por la ventana del empleado. Hoy TRM Labs y Chainalysis atribuyen el ataque "con alta confianza" a TraderTraitor, la unidad norcoreana del grupo Lazarus. Los mismos de Bybit. Han cuadruplicado su propio récord en 20 meses.
La contraofensiva también ha sido histórica: en menos de 12 horas se han congelado unos 3.000 millones. Tether bloqueó más de 1.500, Circle 823, Ripple unos 200 en RLUSD, y hasta Coinbase, el mayor competidor de Binance, se ofreció a ayudar bloqueando envíos a las direcciones del hacker. La mitad del botín ya está muerto. La otra mitad, en Bitcoin y Ethereum que nadie puede congelar, se está lavando ahora mismo en cadenas de transferencias cada vez más pequeñas.
Binance ha suspendido las retiradas mientras revisa sus sistemas, asegura que los fondos de los usuarios serán cubiertos al completo, y espera reabrir en unas 48 horas. Ese será el verdadero momento de la verdad: el día que reabran, veremos si la confianza aguanta.
Y una reflexión final: el mayor hackeo de la historia no ha tocado la criptografía. Ha tocado a una persona. Las blockchains funcionaron perfectamente. El eslabón débil sigue siendo el mismo de siempre.

A Binance lo hackearon por una nueva estafa que se llama entrevista de trabajo.
Binance tiene mucho software y son más vulnerables, hay más formas de entrar, requiere mayor seguridad.
En el caso de Tangem o Ledger, tu tienes toda la seguridad de la propia blockchain, y no estás expuesto en diferentes servidores ni eres un blanco público de billones de dólares, a no ser que tu la cagues interactuando con algún protocolo que no deberías o comprendo tu wallets ya modificada.
Y es importante que se entienda que han hackeado a Binance, no a la blockchain .
Nilo Paucar Tineo retweeted

Binance's initial investigation suggests that the security incident may involve a compromised DevOps engineer’s laptop, which allowed an attacker to gain access to a service container and submit unauthorized withdrawal transactions. We have found no evidence of any wallet private key leak. We will share a detailed technical post-mortem once the investigation is complete and the facts are fully verified.
The estimated total impact sits at around $6.3B. We have worked with blockchain partners to freeze affected assets, with ~$3 billion frozen on-chain so far.
Binance will cover all losses from the SAFU fund and the company’s funds. User funds are safe. We will also publish an updated Proof of Reserves once the remediation is complete.
As an immediate precaution, Binance has:
- temporarily suspended deposits and withdrawals while security checks are completed;
- revoked the affected address authorisation;
- engaged law enforcement and blockchain intelligence partners to trace and recover funds.
Our teams are working around the clock to resolve this issue safely and thoroughly. We are working closely with our law enforcement partners to confirm the identity of these criminals and bring them to justice.
Please rely only on official Binance channels for updates. Please feel free to contact Binance Customer Support if you have any further questions.
binance.com/en/support/annou…

¿Cuando se normalice los retiros y depósitos en Binance, dejarás tus fondos o retirarás a otros exchanges?
Increible!

Un día te tomas una foto con ella y con David Beckham en la escuela.
Años después es tu novia, te casas con ellas, tienes hijos. Ganas el Balón de Oro y le dedicas el premio:
"Para mi esposa, tú eres mi mejor amiga. Tú querías este premio más que yo. Hemos pasado por altibajos. Lo hemos logrado. Siempre quisiste lo mejor para mí. Te sacrificaste por mis sueños. Esto no habría sido posible sin ti. Te amo"
Harry y Kate🫀


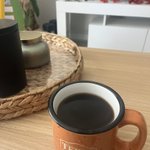
☕ ¿Cafecito por la mañana?
A menudo lo tomo con leche, pero hoy me provocó un negrito, como lo llaman en Venezuela, donde aprendí a tomar café hace ya más de 30 años.
Aquí va mi historia…
En mi primer trabajo en Caracas conocí a quien hoy es un gran amigo, Francisco González. Él, todas las mañanas, tomaba su cafecito. Yo simplemente lo observaba. Siempre que me invitaba, le decía que no. Nunca había tenido esa costumbre en mi país natal, Perú, y las pocas veces que había probado el café me parecía demasiado amargo.
De tantas invitaciones, un día finalmente acepté un guayoyo, ese cafecito negro, pero más suave. ¡Y resulta que me gustó!
Con el tiempo fui aceptando más a menudo aquellas invitaciones, una costumbre muy venezolana. Casi siempre que visitaba una casa o llegaba a alguna oficina, me ofrecían café. A veces hasta me daba vergüenza decir que no.
Años después llegué a otro trabajo donde una señora que trabajaba con nosotros tenía la costumbre de servirnos café todas las mañanas. Lo colocaba sobre nuestros escritorios y luego pasaba preguntando si queríamos uno o dos sobrecitos de azúcar.
Fue precisamente allí donde terminé enamorándome del café.
Tiempo después conocí a mi esposa, una guaireña, quien finalmente hizo que aquella bebida se convirtiera en parte de mi vida cotidiana.
Hoy, después de tantos años, cada vez que disfruto de un cafecito negro, mi memoria me lleva de regreso a aquellas oficinas, a mis compañeros, a mis amigos y a tantos momentos vividos en esa Caracas que tanto añoro.
Porque a veces, una simple taza de café no solo nos despierta por la mañana… también nos despierta los recuerdos. ☕❤️🇻🇪🇵🇪


Nilo Paucar Tineo retweeted

Create PDF Reports Using Python with ReportLab!
Did you know you can generate professional PDF reports automatically using just a few lines of Python?
With the ReportLab library, you can create customized PDF documents containing titles, text, tables, charts, and much more.
What you can build:
✅ Automated data analysis reports
✅ Student performance reports
✅ Business and financial summaries
✅ Invoices and certificates
✅ Professional PDF documents
Hands-on Python Tutorial by Dr. Andrew N. Harrington is a practical learning resource designed to introduce beginners to programming through Python. Harrington is associated with the Computer Science Department at Loyola University Chicago, and the tutorial is listed as one of his research outputs.
Detailed Explanation: clcoding.com/2026/09/hands-o…


Soy de ese grupo de programadores que ya vivimos una revolución tecnológica a finales de los 80, éramos quienes introducíamos el cambio ante la resistencia de muchos usuarios y profesionales que sabían hacer su trabajo manualmente y, ahora estamos viviendo otra desde el lado de quienes pueden resultar afectados por él.
Durante décadas, los desarrolladores fuimos quienes construíamos las herramientas para automatizar el trabajo de otros.
Automatizamos la contabilidad, las reservas aéreas, la facturación, los inventarios, la nómina y cientos de procesos empresariales.
Pero había algo que parecía permanecer exclusivamente en nuestras manos: la capacidad de traducir una necesidad humana en instrucciones que una computadora pudiera ejecutar.
Ese era nuestro territorio.
Ahora la IA comienza a intervenir precisamente en esa actividad.
Puede interpretar requisitos, escribir código, encontrar errores, generar pruebas, explicar programas existentes e incluso proponer arquitecturas.
Y eso cambia la naturaleza de nuestra profesión.
¿Estamos siendo reemplazados?
Mi respuesta es que sí, parcialmente, y el proceso ya comenzó.
¿Se repite la historia?
Creo que algo parecido sucede actualmente y en esta oportunidad somos nosotros.
No habrá necesariamente suficientes puestos de arquitecto para todos los programadores que pierdan sus empleos.
Y ese es uno de los grandes desafíos sociales que nos plantea esta revolución.
Nilo Paucar Tineo retweeted

En 1971, un avión se desintegró en pleno vuelo sobre la Amazonía.
Una joven de 17 años cayó desde más de 3 kilómetros de altura, todavía sujeta a su asiento.
Sobrevivió a la caída. Y después pasó 11 días sola en la selva.
Lo que le permitió salir con vida no fue su instinto.
Fue una frase que su padre le había dicho tiempo atrás, casi de pasada.

Mucha Nostalgia al ver este video.
Fue una de las primeras cosas que me impresionó de Caracas cuando llegué, más tarde, Plaza Venezuela se convirtió en mi estación más frecuentada al principio para llegar al trabajo y luego para salir porque viví muy cerca por 16 años.

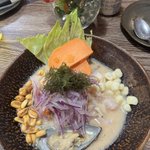
El ceviche es, sin duda, una de las joyas más brillantes de la gastronomía mundial y el orgullo absoluto de la cocina peruana.
Hoy me di ese gustazo en uno de los restaurantes -Cuzco Peruvian Restaurant- en la ciudad de Richardson, en Texas.

Hay una “bronca” en estos momentos entre argentinos y mexicanos por el rock en español y al mismo tiempo entre venezolanos y colombianos por opiniones que dicen que Bogotá es más ciudad que Caracas.