

日本ロマンチスト協会宣教師 兼 マーケ@リクルート 兼 個人事業主←ベネッセ←KDDI←SFC GMP(GA4)/GAM/旧GA広告主コミュニティレジェンド ※発言は所属している組織とは関係ないと言いたいところですがステマも良く無いので気をつけて発言します。Air Business Tools担当
東京
Joined May 2007
- Tweets11.1K
- Following165
- Followers1.8K
- Likes3.9K


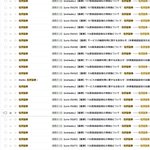




ブログを更新しました。迷惑メールフォルダの松井証券を騙る77件を数えた話から始まって、モスバーガー、バーガーキング、アララとCuenote、そして2014年に渦中にいたベネッセの流出まで。「流出させた企業が絶対にやってはいけないこと」と、被害者側の自衛策を書きました。
blogs.itmedia.co.jp/agile/20…

1
231
ブログを更新しました。銀座で逮捕された「偽基地局」事件を、SMSブラスター(IMSIキャッチャー)の仕組み、なぜ2Gにつながるのか、偽の緊急地震速報は作れるのかまで、技術の側から整理しました。
blogs.itmedia.co.jp/agile/20…
401
タイムズカーとかも。退会者とかには問い合わせベースでメールで回答とかやっているけど回答を装ったフィッシングメールで偽のログイン画面とかに飛ばして過去に登録したIDとPWでログインしてくださいとかやられたら普通に騙されると思うのね。

1
272
企業が不正アクセスや流出を発表
→
今まで流出したアドレスに一気にその企業を騙ったフィッシングが増える
→
正規の問い合わせなどをしたその企業の顧客が返信メールかと勘違いしてさらに情報を抜かれる
→
あぼーん
みたいなことになっているので注意
108

あーあやっちゃったね。Rも同じことしたんで再発防止のためにプラポリ規約の一元管理システム(CMSというかPMSって言った方が良いかな)を作りました。
japan.cnet.com/article/35254…

1
1,081


Museを使ってみた。結構使えるので色々掘ってみた。クラウド型AIエージェントとしてはものすごくこなれている使えるやつ。ミューたん。
blogs.itmedia.co.jp/agile/20…
75
不正アクセスで長期停止するサービスたち。ぽすれん(GEO宅配レンタル)、銀のさら、ツイキャス。求人から見える技術事情、システム停止中の事業継続、利用者への案内について書きました。 blogs.itmedia.co.jp/agile/20…
449
【速報】SmartNewsに不正アクセス。11月2日朝、私の環境ではニュース更新・閲覧ができない状態です。
公式発表、アプリの実画面、HTTPは200でも読み込みに失敗するWeb版、過去の技術資料を整理しました。
blogs.itmedia.co.jp/agile/20…
193
GoogleのAI広告について書きました。
Gmailや写真を検索に接続すると、要約・推論が広告にも使われる場合がある。「直接使わない」で何が守られるのか。学習・履歴削除・広告設定の違いも整理しました。
blogs.itmedia.co.jp/agile/20…
76