

🏛️ Paleolibertarian 🤖 AI Futurist ✍️ Blogger 🧠 Vibe Coder 🧾 Tech Auditor 🪙 Crypto Investigator 🧬 Transhumanist 🤔 Philosopher 🌍 Civilizational Theorist
Warsaw
Joined May 2009
- Tweets59.4K
- Following748
- Followers7.6K
- Likes9.3K



Pinned Tweet
Open Letter
The Largest Legal Data Leak in Europe
How Poland Gave Foreign Intelligence Services a Live View Into Its Economy
The Geopolitical and Architectural Disaster of Poland’s National e-Invoicing System, KSeF
I am writing to you because I have uncovered an architectural anomaly in Poland on a global scale — one with direct implications for data security, economic intelligence, and digital sovereignty in Central Europe.
The Polish government built a massive centralized invoice collection system, and then voluntarily placed security gateway systems owned by a French defense and intelligence-linked corporation at its front door. Here are four key facts that show the scale of the problem.
1⃣. Scale: These Are Not Tax Returns. This Is the Economy’s Bloodstream.
Poland is rolling out the National e-Invoicing System, known as KSeF, in a clearance model. Imagine if the U.S. Internal Revenue Service required every single B2B transaction in the entire country — from military equipment purchases by subcontractors, to drug deliveries, to consulting services — to pass through a central government server in real time before the invoice became legally valid.
The system collects data from the overwhelming majority of businesses operating in Poland. This is not a tax archive. It is a live radar system for the entire economy. Whoever has access to it knows everything about the country: supply chains, margins, weak points, dependencies, and business relationships.
2⃣. The Actor: French Economic Intelligence at the Gate
To protect this enormous system from external attacks, the Polish Ministry of Finance hired a foreign company to operate the WAF gateway — a Web Application Firewall. The company selected was Imperva, originally an American firm.
The problem is that in late 2023, Imperva was fully acquired by Thales — a French defense and technology giant deeply integrated with French intelligence structures. Among security analysts, it is no secret that France conducts highly aggressive economic intelligence operations, including against its own allies. The Polish state has handed them the keys to the front door of its own economy.
3⃣. Technology: A Legal Man-in-the-Middle and Fully Exposed Data
You may be thinking: “Surely this traffic must be encrypted.”
This is where we reach the technological absurdity that anyone can verify in the official API documentation published by the Polish government. The system is asymmetric in terms of security.
✅ Inbound traffic — upload
When a Polish company sends an invoice to the tax authority, the XML file is strictly encrypted at the application layer using AES-256. The Imperva gateway, now under Thales ownership, sees only an encrypted package. At this stage, the system appears secure.
❌JSON metadata — the information stream
In parallel with the encrypted invoice, the system generates and transmits technical responses in JSON format. These data include: the tax identification numbers of the seller and buyer, the full legal names of both entities, exact net amounts, VAT amounts, transaction currency, the unique KSeF invoice number, invoice type, and precise operational dates.
These data flow through the WAF gateway in plain, unencrypted form. For economic intelligence, this is ready-made analytical material. Without breaking any encryption, a foreign entity receives, in real time, a complete digital map of commercial relationships, pricing structures, and the financial condition of businesses operating in Poland.
❌Outbound traffic — download
Because the system validates invoices, every company must also download invoices from it — for example, in order to book purchase invoices in its accounting system. At this point, the Polish state serves the document back from its server as a fully exposed XML file, protected only by standard HTTPS.
Because Imperva operates as a WAF and reverse proxy, it terminates TLS by design. That means HTTPS traffic is decrypted at the gateway so the packets can be inspected. As a result, on the return path through the foreign provider’s servers, not only the JSON metadata but the full content of every invoice passes through in clear text after TLS termination. The guard at the gate sees the entire live data stream of Polish companies.
4⃣ A Global Exception: Poland Is Alone in the World
Using services such as Cloudflare or AWS WAF to protect public websites is standard practice. But Poland is the only country in the world that has adopted this kind of architecture for a central clearance-based invoicing system.
Other countries that have introduced similar systems — for example, Italy with its SdI system, or countries in Latin America — keep TLS termination for such critical data strictly within state-controlled infrastructure, such as national agencies or national operators. No serious state voluntarily hands over TLS termination for a system this critical to a foreign commercial entity from the defense sector. Poland did.
‼️ Why Should This Matter to You?
This is a textbook case of security theater. Polish authorities claim the system is secure by pointing to encryption during invoice submission, while completely ignoring — or deliberately concealing — the fact that the data are exposed when invoices are retrieved.
Given U.S. intelligence law, including FISA and the CLOUD Act, as it applies to the American part of the operation involving Imperva, and given French economic interests through Thales, Poland has created a free signals-intelligence system against its own economy for foreign powers.
This does not only harm local Polish businesses. It is a direct strategic threat to every global company operating on the Polish market. Poland is a key economic and logistics hub in Central and Eastern Europe. The world’s largest American, Western European, and Asian corporations operate factories, research centers, subsidiaries, and major financial operations here — including companies in the technology, automotive, pharmaceutical, and defense sectors.
Deploying KSeF with this architecture means that foreign economic intelligence services have gained lawful, permanent visibility into the internal operational data of global business giants. Through Imperva WAF gateway logs, foreign services can analyze the margins of American investors, the cost structures of Asian factories, the supply chains of European conglomerates, and the cost of innovation being deployed on the Polish market.
In an age of information warfare and ruthless competition for technological advantage, the Polish government has created a precedent: it centralized unique business intelligence belonging to global capital, and then handed the keys to decrypting it to an external private intermediary controlled by foreign powers and their economic intelligence apparatus.
This is not a local tax-office problem. It is a systemic threat to the security of international business.

ALT POLAND'S KSeF
💥 Dlaczego KSeF potrzebuje bramki WAF i dlaczego zwykła ochrona przed DDoS nie wystarcza⁉️
Wyobraźcie sobie ogromny bank, do którego codziennie przychodzą setki tysięcy klientów. Każdy przynosi dokumenty, składa dyspozycje i żąda wypłaty pieniędzy. Wśród tych klientów mogą znaleźć się również złodzieje, oszuści i sabotażyści.
KSeF działa podobnie. Tyle że zamiast pieniędzy przetwarza faktury przedsiębiorców, a zamiast okienek bankowych ma serwery i interfejsy API.
Jak hakerzy mogą zaatakować taki system?
🔴 Atak DDoS — przestępcy uruchamiają tysiące komputerów, które jednocześnie zasypują KSeF milionami żądań. Serwery nie nadążają z obsługą i przedsiębiorcy tracą możliwość wystawiania lub odbierania faktur.
🔴 Atak SQL Injection — haker próbuje przemycić w przesyłanych danych polecenia skierowane do bazy danych. Jeśli oprogramowanie zawiera odpowiednią lukę, może to doprowadzić do odczytania, zmodyfikowania lub usunięcia informacji.
🔴 Atak na uwierzytelnianie — automatyczne programy próbują masowo wykorzystywać skradzione dane dostępowe, badają mechanizmy logowania i szukają sposobów obejścia zabezpieczeń.
🔴 Atak na zasoby serwera — przestępca nie musi wysyłać milionów żądań. Może przesłać znacznie mniej, ale tak skonstruowanych, by ich przetwarzanie pochłaniało ogromne ilości pamięci i mocy obliczeniowej.
🔴 Atak za pomocą spreparowanych danych — zamiast prawidłowego żądania haker wysyła celowo uszkodzone struktury JSON lub XML, nieprawidłowe parametry albo nietypowe nagłówki. Szuka błędów w oprogramowaniu, które pozwolą zakłócić jego działanie.
🔴 Atak automatycznego rozpoznawania — boty systematycznie sprawdzają tysiące kombinacji adresów, parametrów i numerów dokumentów, próbując znaleźć luki umożliwiające nieuprawniony dostęp.
Ochrona DDoS potrafi ograniczyć zalewanie serwerów ruchem. Jednak nie wystarczy odrzucać nadmiaru połączeń. Trzeba jeszcze rozpoznać, czy pojedyncze żądanie nie zawiera próby włamania.
Do tego służy WAF — Web Application Firewall, czyli zapora aplikacyjna.
To inteligentny strażnik, który nie tylko liczy osoby wchodzące do banku, lecz również sprawdza, co próbują przemycić i zrobić.
WAF analizuje żądania kierowane do serwera, rozpoznaje podejrzane wzorce, blokuje znane techniki ataków i ogranicza aktywność złośliwych botów. Jednak jest jeden warunek: strażnik musi widzieć to, co ma kontrolować!
Jeżeli cała komunikacja HTTP jest zaszyfrowana od przedsiębiorcy aż do serwerów Ministerstwa Finansów, pośrednia bramka WAF nie może przeprowadzić pełnej inspekcji jej zawartości.
Dlatego w typowej architekturze WAF obsługującej HTTPS następuje terminacja TLS: bramka odszyfrowuje komunikację, analizuje żądania, a następnie ponownie je szyfruje i przekazuje do serwera docelowego.
Dodatkowo zaszyfrowana treść samej faktury może pozostać nieczytelna dla WAF, choć nadal widoczne będą niezaszyfrowane elementy protokołu HTTP. W KSeF tak jest, że faktura jest dodatkowo szyfrowana w kierunku do serwerów MF, ale to jest bez sensu, bo w drodze powrotnej już szyfrowania nie ma, więc branka WAF widzi pełną treść faktury.
Każdy wielki system centralnego przetwarzania faktur musi być chroniony przed atakami na poziomie aplikacyjnym. Można do tego wykorzystać WAF albo inne rozwiązania zapewniające porównywalną ochronę. Poszczególne państwa różnie organizują tę ochronę.
Na przykład Włochy mają scentralizowany system SdI, obsługiwany przez administrację podatkową przy wsparciu Sogei — państwowej spółki informatycznej należącej do włoskiego Ministerstwa Gospodarki i Finansów.
Tymczasem Polska wykorzystuje na wejściu do KSeF infrastrukturę bezpieczeństwa amerykańskiej firmy Imperva, należącej do francuskiego koncernu Thales zajmującego się wywiadem. Jest to usługa pośrednicząca, działająca w rozproszonej infrastrukturze chmurowej.
Same faktury są przechowywane w polskim centrum danych Ministerstwa Finansów. Niemniej bramka WAF pośrednicząca w transferze danych między podatnikiem, czy jego biurem rachunkowym, a serwerami MF znajduje się za granicą — nie w sensie geograficznym, ale w sensie topologii Internetu.
Zagraniczna bramka WAF terminuję TLS, więc uzyskuje techniczną możliwość analizy tych elementów komunikacji HTTP, które nie są dodatkowo szyfrowane. W przypadku pobierania pojedynczych faktur XML obejmuje to również samą treść dokumentu.
Dlaczego system gromadzący tak wrażliwe informacje o całej polskiej gospodarce korzysta z zagranicznego pośrednika dysponującego technicznymi możliwościami inspekcji komunikacji? Dlaczego nie zapewniono takiej ochrony w infrastrukturze pozostającej pod pełną kontrolą polskiego państwa?
WAF jest potrzebny. Zagraniczny operator WAF — nie jest koniecznością.
Polska jest wyjątkiem wśród europejskich systemów centralnego fakturowania elektronicznego.
Nie istnieje drugi europejskiego systemu, który kierowałby ruch faktur przez zagraniczną chmurową bramkę WAF tak jak polski KSeF. Poza Europą znalazłem porównywalny przypadek tylko na Tajwanie, gdzie oficjalna platforma e-faktur korzysta z infrastruktury amerykańskiego Cloudflare.
Jednak Polska odróżnia się od całej reszty świata jeszcze czymś znacznie poważniejszym! U nas operatorem tej bramki jest Imperva, należąca do francuskiego koncernu Thales, który nie tylko produkuje uzbrojenie, ale również dostarcza technologie wykorzystywane przez wojskowe systemy wywiadowcze. Jesteśmy pod tym względem światowym ewenementem!
Dla bezpieczeństwa polskich faktur nie jest potrzebny zagraniczny koncern zbrojeniowy, prowadzący również działalność w sektorze technologii wywiadowczych! Bramkę WAF, która jest niezbędna, moglibyśmy realizować własnymi, narodowymi siłami, tak jak to robią wszystkie inne państwa na świecie.
Oprócz Tajwanu, ale ten jest specyficzny, bo i tak jego suwerenność jest silnie zależna tylko i wyłącznie od USA i ich lotniskowców, więc oddał swoją bramkę WAF czysto amerykańskiej firmie Cloudflare. My oddaliśmy wywiadowczej firmie w pełni kontrolowanej przez Republikę Francuską.

ALT WAF KSeF gateway
W tym poniższym wpisie wyjaśniam, dlaczego bramka WAF jest niezbędna dla tak wielkiego systemu, jak KSeF. Wyjaśniam też, dlaczego ochrona przed DDoS nie wystarcza i bramka WAF musi terminować TLS.
Gdyby KSeF stosował pełne szyfrowanie end-to-end — od komputera przedsiębiorcy aż do serwera Ministerstwa Finansów — infrastruktura Imperva/Thales widziałaby wyłącznie zaszyfrowany strumień danych. W takim scenariuszu klasyczny Web Application Firewall aplikacyjny traci zdolność pełnej inspekcji warstwy aplikacyjnej, czyli dokładnie tej funkcji, dla której jest uzasadniany: wykrywania złośliwego kodu, ataków logicznych i nadużyć protokołu.
WAF to nie jest tylko tarcza, to jest też skaner. Tarcza (DDoS Protection) może odbijać ciosy na ślepo, ale WAF musi wiedzieć, co jest w środku pakietu, żeby wyłapać wirusy czy też np. SQL Injection.
Aby WAF mógł realnie chronić system przed hakerami, musi widzieć i analizować ruch na poziomie aplikacyjnym, co oznacza terminację TLS lub równoważny mechanizm pośrednictwa, który daje bramce pełną kontrolę nad ruchem HTTP, niezależnie od ewentualnego dodatkowego szyfrowania payloadu faktury.

Część VI. #KSeF — wyjaśnienie techniczne i praktyczne przykłady
#gps65, #finanse, #gospodarka, #podatki, #biznes, #państwo
Zanim przejdziemy do analizy skutków KSeF, musimy ustalić fundament. W świecie cyfrowym nie da się niczego ukryć na stałe – systemy zostawiają ślady, które informatycy potrafią odczytać bez pytania rządu o zgodę. Oto co wiemy na 100%:
Fakt 1⃣ : Dane przesyłane od użytkownika do bazy danych KSeF nie trafiają bezpośrednio do polskiego rządu. Kiedy twój program księgowy wysyła fakturę do KSeF, nie łączy się bezpośrednio z serwerem w Warszawie. Każdy może to sprawdzić, badając tzw. rekordy DNS (cyfrowy spis adresów Internetu). KSeF korzysta z aliasów (CNAME) wskazujących na domeny infrastruktury Imperva: *.impervadns.net. To cyfrowe podwórko firmy Imperva należącej do grupy Thales.
Fakt 2⃣ : Bramka WAF stoi poza jurysdykcją Polski, nawet jeśli fizyczne węzły edge mogą znajdować się w różnych krajach. Adresy IP, które obsługują ruch KSeF, nie należą do polskich dostawców ani do resortu finansów. Należą do globalnej sieci firmy Imperva. Zanim twoja faktura trafi na serwer w Polsce (gdzie faktycznie jest przechowywana), musi przejść przez infrastrukturę brzegową tego dostawcy.
Fakt 3⃣ : To nie jest tylko pusta rura. Ministerstwo Finansów oficjalnie potwierdza, że system jest chroniony przez WAF Cloud (Web Application Firewall w chmurze). To kluczowa informacja: WAF nie jest biernym kablem, to aktywny skaner, który musi odpakować przesyłkę, by sprawdzić, czy nie jest ona atakiem hackerskim. Bez tego odpakowania (tzw. terminacji SSL), ochrona WAF po prostu nie działa.
Fakt 4⃣ : Właścicielem bramki jest francuski gigant zbrojeniowy. Firma Imperva, pierwotnie amerykańska, została w grudniu 2023 roku ostatecznie przejęta przez grupę Thales. Thales to nie jest zwykły software-house. To strategiczny koncern francuski, ściśle powiązany z tamtejszym rządem, obsługujący systemy obronne, wywiadowcze i kryptograficzne.
Fakt 5⃣ : Milczenie w komunikatach. W żadnym oficjalnym komunikacie Ministerstwa Finansów z 2025 i 2026 roku nie pada nazwa "Thales" ani "Imperva". Resort używa ogólników typu "krajowa infrastruktura" (odnosząc się do miejsca zapisu danych), pomijając fakt, że klucze do bramy wejściowej (przepływu danych) trzyma podmiot zagraniczny.
✅ Paradoks Ślepego Strażnika
Gdyby KSeF stosował pełne szyfrowanie end-to-end (E2E) — od komputera przedsiębiorcy aż do serwera Ministerstwa Finansów (MF) w Polsce — infrastruktura Imperva/Thales widziałaby wyłącznie zaszyfrowany strumień danych. W takim scenariuszu klasyczny Web Application Firewall (WAF) aplikacyjny traci zdolność pełnej inspekcji warstwy aplikacyjnej, czyli dokładnie tej funkcji, dla której jest uzasadniany: wykrywania złośliwego kodu, ataków logicznych i nadużyć protokołu.
WAF to nie jest tylko tarcza, to jest też skaner. Tarcza (DDoS Protection) może odbijać ciosy na ślepo, ale WAF musi wiedzieć, co jest w środku pakietu, żeby wyłapać wirusy czy też np. SQL Injection.
Aby WAF mógł realnie chronić system przed hakerami, musi widzieć i analizować ruch na poziomie aplikacyjnym, co oznacza terminację TLS lub równoważny mechanizm pośrednictwa, który daje bramce pełną kontrolę nad ruchem HTTP, niezależnie od ewentualnego dodatkowego szyfrowania payloadu faktury. Skoro Ministerstwo Finansów twierdzi, że komponenty WAF Cloud nie posiadają kluczy do odszyfrowania faktury, to oznacza, że pełne szyfrowanie E2E nie obejmuje całej ścieżki komunikacji aż do logiki aplikacyjnej KSeF, lecz kończy się wcześniej – na brzegu, zanim dane trafią do właściwej logiki systemu.
MF w komunikatach o KSeF próbuje uciekać w semantykę, twierdząc, że treść faktur może być dodatkowo szyfrowana aplikacyjnie. Nawet jeśli tak jest, to nie zmienia to faktu, że brzeg systemu widzi pełny strumień komunikacji, jego strukturę, metadane, rytm, wolumen i punkty decyzyjne. Taka wiedza stanowiłaby istotną przewagę konkurencyjną, gdyby była wykorzystywana komercyjnie.
MF samo podkreśla, że system KSeF ma możliwość odszyfrowania faktury poprzez metody szyfrowania wykorzystywane przez MF z użyciem unikatowego klucza. To jednak dotyczy szyfrowania przy zapisie w bazie, a nie tego, co dzieje się ze strumieniem komunikacji na brzegu – tam i tak widoczne są nagłówki, struktura protokołu i metadane.
✅ Security through Obscurity
Bezpieczeństwo przez Ukrywanie — to w informatyce nazwa dla jednej z najgorszych praktyk projektowych. Jeżeli architektura jest solidna i suwerenna, publikuje się jej specyfikację, granice zaufania i model zagrożeń, by mogła zostać zweryfikowana przez niezależnych ekspertów. Tak robią twórcy protokołów, które są realnie audytowane przez niezależne zespoły – jak w przypadku Signal, gdzie zarówno protokół, jak i model zagrożeń są publicznie opisane i weryfikowane. Jeżeli Ministerstwo Finansów milczy o roli Imperva/Thales i o tym, gdzie dokładnie kończy się szyfrowanie, to nie dlatego, że nie ma o czym mówić, lecz dlatego, że odpowiedź jest politycznie niewygodna.
✅ Jurysdykcja zamiast włamania
W cyberbezpieczeństwie przyjmuje się prostą zasadę: każdy podmiot, który technicznie może mieć dostęp do danych lub kontroli ruchu, należy traktować jak podmiot mający ten dostęp. Jeżeli infrastruktura Imperva/Thales obsługuje terminację TLS lub certyfikaty brzegowe dla KSeF, to z punktu widzenia służb państw, pod których jurysdykcją ta firma działa, dostęp do danych nie wymaga włamania. Wystarczy decyzja prawna wobec operatora bramki.
W realnym świecie chmury nie trzeba się włamywać do serwera w Polsce – wystarczy decyzja prawna wydana wobec operatora WAF w jego macierzystej jurysdykcji. Tak właśnie działają przepisy w stylu CLOUD Act w USA czy analogiczne mechanizmy w innych państwach. I to jest sedno problemu.
Jeżeli ministerstwo twierdzi, że francuski strażnik jest ślepy (bo nie ma kluczy), to przyznaje, że system jest bezbronny. Jeżeli twierdzi, że system jest bezpieczny (bo WAF działa), to przyznaje, że francuski strażnik widzi wszystko. Wybierzcie sami, która wersja bardziej was niepokoi.
✅ Przykłady praktyczne
Poniższe przykłady mają charakter czysto hipotetyczny. Pokazuję, jak mogłyby wyglądać realne konsekwencje tego, gdyby w przeszłości zagraniczne służby państwowe miały dostęp do telemetrii fakturowej całej polskiej gospodarki – takiej, jaką dziś centralizuje KSeF.
Przypadek 1⃣. Airbus Helicopters i zerwany kontrakt Caracal
W 2016 roku Polska zerwała negocjacje z Airbus Helicopters dotyczące zakupu śmigłowców Caracal. Decyzja ta wywołała gwałtowny kryzys dyplomatyczny z Francją. Padały oskarżenia o brak wiarygodności, Francja wstrzymywała kontakty polityczne, a sprawa stała się symbolem konfliktu interesów między polskim państwem a francuskim przemysłem zbrojeniowym.
Gdyby w tamtym czasie istniał KSeF w obecnym kształcie, a infrastruktura brzegowa systemu była obsługiwana przez podmiot podlegający jurysdykcji francuskiej, strona francuska nie musiałaby znać treści żadnej faktury, aby mieć przewagę negocjacyjną. Wystarczyłaby wiedza o tym, kiedy i w jakim tempie rosną koszty polskich podwykonawców zbrojeniowych, które spółki mają problemy płynnościowe, gdzie występują opóźnienia płatnicze oraz które zakłady są wąskim gardłem w łańcuchu dostaw wojska.
Taka wiedza pozwalałaby precyzyjnie ocenić, czy Polska ma realną zdolność do samodzielnego serwisu i utrzymania alternatywnego sprzętu, czy też w praktyce będzie zmuszona wrócić do zachodniego dostawcy – i na jakich warunkach. To nie jest wywiad wojskowy. To jest czysta analiza fakturowa przemysłu.
Przypadek 2⃣. Programy morskie: Miecznik i Orka
Francuskie koncerny zbrojeniowe – w tym Thales oraz Naval Group – od lat są aktywnymi uczestnikami rozmów i ofert dotyczących polskich programów morskich, takich jak fregaty Miecznik czy okręty podwodne Orka. Są to kontrakty wieloletnie, obejmujące nie tylko zakup platform, ale też serwis, modernizacje, uzbrojenie i elektronikę.
W hipotetycznym scenariuszu, w którym strona francuska miałaby dostęp do zagregowanych danych z KSeF, mogłaby bez żadnego włamania wiedzieć, czy polski przemysł stoczniowy i zbrojeniowy jest w stanie udźwignąć offset, czy rosną koszty komponentów, kiedy pojawiają się opóźnienia w płatnościach dla podwykonawców oraz które firmy zaczynają tracić płynność w kluczowych momentach realizacji programu.
To dokładnie ta wiedza, która pozwala w negocjacjach powiedzieć: albo bierzecie nasz system, albo program się opóźni. Nie dlatego, że ktoś kogoś szantażuje. Dlatego, że jedna strona zna ekonomiczny puls drugiej, a druga go nie zna.
Przypadek 3⃣. Amunicja i presja czasu po 2022 roku
Po 2022 roku Polska gwałtownie zwiększyła zamówienia na amunicję, serwis sprzętu i modernizację uzbrojenia. W takim momencie kluczowe stają się tempo płatności, zdolności produkcyjne i dostępność komponentów. Gdyby zagraniczny podmiot miał dostęp do bieżącej telemetrii fakturowej całego sektora obronnego, widziałby w czasie rzeczywistym, kiedy system zaczyna się zapychać, gdzie kończą się zapasy i które linie produkcyjne są przeciążone.
To jest wiedza, która pozwala ustawić ceny, harmonogramy i warunki kontraktów z chirurgiczną precyzją. I do jej uzyskania nie potrzeba żadnego szpiegowania dokumentów wojskowych. Wystarczą faktury.
Przypadek 4⃣. Rynek detaliczny: Carrefour, Biedronka, Dino.
Francuska sieć Carrefour od lat ma w Polsce problem strukturalny. Przegrywa cenowo z portugalską Biedronka (należącą do Jerónimo Martins) oraz z dynamicznie rosnącym polskim Dino. Sklepy są zamykane, format się nie broni, a sieć balansuje na granicy opłacalności.
Załóżmy hipotetycznie, że w tej sytuacji francuskie służby dysponują zagregowaną wiedzą z KSeF – nie treścią faktur, lecz pełną telemetrią handlu detalicznego w Polsce: wolumenami zakupów u dostawców, rytmem dostaw, sezonowością, zmianami cen transferowych, opóźnieniami płatności i relacjami pomiędzy producentami żywności, logistyką a sieciami handlowymi.
Taka wiedza pozwalałaby zrekonstruować rzeczywistą strukturę kosztową Biedronki i Dino – nie z raportów rocznych, lecz w czasie rzeczywistym. Można by dokładnie zobaczyć:
👉 kiedy Biedronka zaczyna podnosić ceny u dostawców, bo traci marżę,
👉 w których regionach Dino jest najbardziej wrażliwe na wzrost kosztów transportu,
👉 które produkty są liderami strat i kiedy są subsydiowane innymi kategoriami,
👉 w jakich momentach sieci są zmuszone akceptować gorsze warunki handlowe.
Z taką wiedzą Carrefour mógłby prowadzić chirurgicznie precyzyjną wojnę cenową. Nie szeroką, kosztowną i ryzykowną, lecz punktową: dokładnie w tych kategoriach, regionach i okresach, w których konkurencja jest najsłabsza. Mógłby czasowo zejść poniżej kosztów tam, gdzie wie, że Biedronka lub Dino nie mają już marginesu, by odpowiedzieć. Mógłby renegocjować umowy z tymi samymi dostawcami, wiedząc, kto jest pod ścianą, a kto nie.
To nie jest teoria spiskowa. To jest asymetria informacyjna. Firma, która zna rytm faktur całego rynku, nie musi zgadywać strategii konkurencji – ona ją widzi. A konkurenci, którzy tej wiedzy nie mają, reagują z opóźnieniem, często za późno.
W takim hipotetycznym scenariuszu Carrefour nie potrzebowałby żadnych tajnych danych ani szpiegowania dokumentów. Wystarczyłoby, że życzliwe mu służby trzymają klucze do bramki, przez którą przechodzi cały strumień danych handlowych w Polsce, i uznałyby, że warto tę wiedzę wykorzystać, by odbudować pozycję własnej sieci kosztem konkurentów.
Grzegorz GPS Świderski
Poprzednie części do wyszukania na blogach z dodaniem słowa kluczowego: gps65
Część I. KSeF nie poszerza inwigilacji. KSeF zwiększa rozdzielczość. (gps65)
Część II. Praktyka KSeF: HurtPol kontra Kowalski i Synowie. (gps65)
Część III. Administrator KSeF. Czyli gdzie naprawdę leży władza. (gps65)
Część IV. Technologia KSeF – suwerenność kończy się tam, gdzie kończy się kabel! (gps65)
Część V. Część V. KSeF i ciągłość decyzji. Imperva, czyli suwerenność sprzedana na raty! (gps65)

Grzegorz GPS Świderski retweeted

Stop 🛑 dezinformacji i manipulacji międzynarodowymi mediami przez polski Rząd. Skierowałem właśnie do ministra @MSWiA_GOV_PL @MKierwinski interpelację o następującej treści:
Szanowny Panie Ministrze,
Podczas konferencji prasowej która odbyła się dnia 7.11.2026 stwierdził Pan, że zamachowiec który dokonał masakry w Krakowie był „zafascynowany ideologiami skrajnie prawicowymi”. Pana słowa następnie były cytowane oraz parafrazowane przez wszystkie czołowe media na świecie: tezę o tym, że zamachowcem była osoba o skrajnie prawicowych poglądach powieliły m.in. BBC, CNN, Reuters, Bloomberg, The Washington Post, Guardian, The Telegraph oraz AFP. Wykorzystana została również ona przez @BMeinl Beate Meinl-Reisinger, austriacką Minister Spraw Zagranicznych. Napływające z wielu źródeł doniesienia świadczą o tym, że poglądy zamachowca były skrajnie odmienne od poglądów uznawanych za prawicowe oraz że angażował się on m.in. w proaborcyjne protesty środowisk feministycznych. Świadczy to o tym, że w tak newralgicznym dla Polski momencie, rozsiewał Pan dezinformację w celu uzyskania korzyści przez reprezentowane przez Pana środowisko polityczne.
W związku z powyższym, zwracam się do Pana o odpowiedź na następujące pytania:
1. Czy tezę o fascynacji prawicowymi ideologiami przez zamachowca przedstawił pan na polecenie lub sugestię Premiera Donalda Tuska?
2. Na bazie jakich konkretnie informacji którymi pan dysponował, publicznie zaprezentował pan tę tezę? Kto panu przekazał te informacje? Proszę o wskazanie konkretnej instytucji oraz osoby jej reprezentującej.
3. W jaki sposób zamierza Pan sprostować przekazane przez Pana fałszywe informacje? Czy wyda Pan oficjalne oświadczenie oraz skieruje prośbę o sprostowanie podanej przez Pana dezinformacji bezpośrednio do wymienionych wyżej mediow?

Grzegorz GPS Świderski retweeted

Bohater policjant z Krakowa przed wstąpieniem do policji był żołnierzem z elitarnej jednostki.
Jak podaje poseł Andrzej Śliwka posterunkowy Jakub Kulik to były żołnierz elitarnej 6. Brygady Powietrznodesantowej w Krakowie. Niedawno zakończył służbę wojskową i wstąpił do Policji. Dzięki wojskowemu wyszkoleniu pomimo rany postrzałowej, zneutralizował zamachowca i zdołał samodzielnie udzielić sobie pomocy. Prawdziwy polski bohater.
nitter.gq/SliwkaAndrzej/status/2…


Starszy posterunkowy Jakub Kulik to były żołnierz elitarnej 6. Brygady Powietrznodesantowej w Krakowie. Niedawno zakończył służbę wojskową i wstąpił do Policji.
W dramatycznych chwilach, mimo odniesionych poważnych obrażeń, zneutralizował zamachowca i zdołał samodzielnie udzielić sobie pomocy.
Wojskowe wyszkolenie, niezwykłe opanowanie i wola walki do samego końca. Dziękujemy!
Jeszcze jeden pomysł mi wpadł do głowy! Może pokoleniu Z banię zrył przekręt kowidowy? Oni właśnie wtedy skończyli 18 lat, gdy się przekręt zaczął! Niemniej to może być splot wielu czynników: kowid, TikTok, cancel culture, genderyzm, globcio — można od tego zwariować!
💥 Co łączy zamachowca z Krakowa z zabójcą Charliego Kirka⁉️ Pokolenie Z radykalizuje się aż do gotowości zabijania‼️
Podobieństwo nie tkwi w poglądach politycznych ani w ideologii! Zauważam coś bardziej niepokojącego: to mechanizm, który sprawia, że młody człowiek przekracza granicę między radykalnymi przekonaniami a mordowaniem ludzi.
Przyjrzyjmy się podobieństwom.
🔴 Młody wiek. Tyler Robinson, oskarżony o zabójstwo Charliego Kirka, miał 22 lata. Sprawca z Krakowa ma 24 lata. Obaj należą do pokolenia Z wychowanego w świecie Internetu, mediów społecznościowych i nieustannego bombardowania idiotycznymi informacjami.
🔴 Fascynacja bronią. Obaj mieli dostęp do broni palnej i doświadczenie w posługiwaniu się nią. Krakowski napastnik dysponował całym arsenałem, a do ataku przygotował się, zakładając strój taktyczny i kamizelkę.
🔴 Przygotowanie do zabijania. To nie były spontaniczne bójki, które wymknęły się spod kontroli. W obu przypadkach mamy przesłanki świadomego przygotowania do użycia śmiercionośnej przemocy.
🔴 Radykalizacja. W przypadku Robinsona śledczy wskazują na narastającą wrogość wobec Kirka. W Krakowie pojawiają się informacje o fascynacji skrajnymi ideologiami lewicy takimi jak na przykład neonazizm. Nie znamy jeszcze rzeczywistego motywu krakowskiego sprawcy, niemniej już widać, że ideologia gra w tym rolę.
🔴 Przekroczenie najważniejszej granicy. Miliony młodych ludzi mają radykalne poglądy, interesują się bronią, uczestniczą w ostrych sporach politycznych. Jednak nie zabijają. Ci dwaj przekroczyli granicę, której zdecydowana większość ludzi nigdy nie przekroczy. Niemniej są symbolami tego pokracznego pokolenia Z, które wychowuje się w warunkach, które nigdy do tej pory na naszej planecie nie występowały!
🧠 Dlaczego młodzi ludzie się radykalizują⁉️
Nauka wskazuje kilka mechanizmów:
➡️ Bańki internetowe. Algorytmy i zamknięte społeczności wzmacniają skrajne przekonania, normalizują przemoc i tworzą złudzenie, że wszyscy myślą podobnie.
➡️ Utrata poczucia znaczenia. Młody człowiek, który czuje się nikim, może szukać wielkości w ideologii, organizacji, misji, a ostatecznie nawet w przemocy. Psychologowie opisują to jako "Quest for Significance" — poszukiwanie znaczenia.
➡️ Kult zamachowców. Internet daje mordercom rozgłos, a niekiedy nawet wielbicieli. Kolejni sprawcy próbują ich naśladować. W kryminologii bada się to jako zjawisko naśladownictwa i społecznego zarażania przemocą.
➡️ Militaryzacja wyobraźni. Broń, mundury, naszywki, taktyka, wojna, jednostki specjalne — wszystko to staje się elementem budowania własnej tożsamości. Sama fascynacja militariami nie jest niczym złym. Problem zaczyna się wtedy, gdy człowiek przestaje odróżniać wyobrażenia o walce od rzeczywistego zabijania.
➡️ Zacieranie granicy między światem wirtualnym a rzeczywistym. W Internecie można codziennie oglądać śmierć, strzelaniny i egzekucje. Można spekulować, czy u niektórych osób taka ekspozycja osłabia emocjonalne hamulce przed przemocą.
➡️ Radykalizacja bez spójnej ideologii. Być może najgroźniejszy jest człowiek, dla którego ideologia nie stanowi rzeczywistego celu, lecz jedynie uzasadnienie wcześniej narastającej potrzeby przemocy, wynikających z jakichś frustracji.
❗ Stawiam więc hipotezę: rodzi się nowe zjawisko społeczne — radykalizacja młodych ludzi, w której ideologia jest drugorzędna, a najważniejsze stają się przemoc, poczucie misji, potrzeba znaczenia i pragnienie spektakularnego czynu. Podobieństwa są na tyle interesujące, że warto je zbadać!
Co takiego dzieje się w głowach dzieciaków pokolenia Z, że niektórzy z nich zaczynają uważać mordowanie innych za dopuszczalny sposób realizacji swoich celów⁉️
Jeśli nie zrozumiemy mechanizmu przechodzenia od radykalnych przekonań do przemocy, będziemy w nieskończoność zwalczać kolejne ideologie, zamiast rozpoznawać rzeczywiste źródła zagrożenia.
Debile od Tuska już mówią o rzekomych skrajnie prawicowych poglądach sprawcy mordu w Krakowie. Oni z pewnością dobrej diagnozy nie postawią, bo rozumieją tylko wykorzystanie tego politycznie dla utrwalania własnej władzy. Jednak my powinniśmy próbować dojść istoty rzeczy. Jak myślicie, co się spieprzyło w pokoleniu Z?
Grzegorz GPS Świderski retweeted

Przerażający materiał, który otrzymałem przed chwilą od moich policyjnych źródeł - pierwsze chwile ataku w Krakowie:
Grzegorz GPS Świderski retweeted

Inne nagranie walki policjantów z mordercą. Bohaterowie. Dużo zdrowia i medali!
Grzegorz GPS Świderski retweeted

Nagrodę dla najbardziej ohydnej hieny żerującej na dzisiejszej tragedii i zamachu w Krakowie otrzymuje minister Kierwiński.
Jesteś obrzydliwy.
💥 Co łączy zamachowca z Krakowa z zabójcą Charliego Kirka⁉️ Pokolenie Z radykalizuje się aż do gotowości zabijania‼️
Podobieństwo nie tkwi w poglądach politycznych ani w ideologii! Zauważam coś bardziej niepokojącego: to mechanizm, który sprawia, że młody człowiek przekracza granicę między radykalnymi przekonaniami a mordowaniem ludzi.
Przyjrzyjmy się podobieństwom.
🔴 Młody wiek. Tyler Robinson, oskarżony o zabójstwo Charliego Kirka, miał 22 lata. Sprawca z Krakowa ma 24 lata. Obaj należą do pokolenia Z wychowanego w świecie Internetu, mediów społecznościowych i nieustannego bombardowania idiotycznymi informacjami.
🔴 Fascynacja bronią. Obaj mieli dostęp do broni palnej i doświadczenie w posługiwaniu się nią. Krakowski napastnik dysponował całym arsenałem, a do ataku przygotował się, zakładając strój taktyczny i kamizelkę.
🔴 Przygotowanie do zabijania. To nie były spontaniczne bójki, które wymknęły się spod kontroli. W obu przypadkach mamy przesłanki świadomego przygotowania do użycia śmiercionośnej przemocy.
🔴 Radykalizacja. W przypadku Robinsona śledczy wskazują na narastającą wrogość wobec Kirka. W Krakowie pojawiają się informacje o fascynacji skrajnymi ideologiami lewicy takimi jak na przykład neonazizm. Nie znamy jeszcze rzeczywistego motywu krakowskiego sprawcy, niemniej już widać, że ideologia gra w tym rolę.
🔴 Przekroczenie najważniejszej granicy. Miliony młodych ludzi mają radykalne poglądy, interesują się bronią, uczestniczą w ostrych sporach politycznych. Jednak nie zabijają. Ci dwaj przekroczyli granicę, której zdecydowana większość ludzi nigdy nie przekroczy. Niemniej są symbolami tego pokracznego pokolenia Z, które wychowuje się w warunkach, które nigdy do tej pory na naszej planecie nie występowały!
🧠 Dlaczego młodzi ludzie się radykalizują⁉️
Nauka wskazuje kilka mechanizmów:
➡️ Bańki internetowe. Algorytmy i zamknięte społeczności wzmacniają skrajne przekonania, normalizują przemoc i tworzą złudzenie, że wszyscy myślą podobnie.
➡️ Utrata poczucia znaczenia. Młody człowiek, który czuje się nikim, może szukać wielkości w ideologii, organizacji, misji, a ostatecznie nawet w przemocy. Psychologowie opisują to jako "Quest for Significance" — poszukiwanie znaczenia.
➡️ Kult zamachowców. Internet daje mordercom rozgłos, a niekiedy nawet wielbicieli. Kolejni sprawcy próbują ich naśladować. W kryminologii bada się to jako zjawisko naśladownictwa i społecznego zarażania przemocą.
➡️ Militaryzacja wyobraźni. Broń, mundury, naszywki, taktyka, wojna, jednostki specjalne — wszystko to staje się elementem budowania własnej tożsamości. Sama fascynacja militariami nie jest niczym złym. Problem zaczyna się wtedy, gdy człowiek przestaje odróżniać wyobrażenia o walce od rzeczywistego zabijania.
➡️ Zacieranie granicy między światem wirtualnym a rzeczywistym. W Internecie można codziennie oglądać śmierć, strzelaniny i egzekucje. Można spekulować, czy u niektórych osób taka ekspozycja osłabia emocjonalne hamulce przed przemocą.
➡️ Radykalizacja bez spójnej ideologii. Być może najgroźniejszy jest człowiek, dla którego ideologia nie stanowi rzeczywistego celu, lecz jedynie uzasadnienie wcześniej narastającej potrzeby przemocy, wynikających z jakichś frustracji.
❗ Stawiam więc hipotezę: rodzi się nowe zjawisko społeczne — radykalizacja młodych ludzi, w której ideologia jest drugorzędna, a najważniejsze stają się przemoc, poczucie misji, potrzeba znaczenia i pragnienie spektakularnego czynu. Podobieństwa są na tyle interesujące, że warto je zbadać!
Co takiego dzieje się w głowach dzieciaków pokolenia Z, że niektórzy z nich zaczynają uważać mordowanie innych za dopuszczalny sposób realizacji swoich celów⁉️
Jeśli nie zrozumiemy mechanizmu przechodzenia od radykalnych przekonań do przemocy, będziemy w nieskończoność zwalczać kolejne ideologie, zamiast rozpoznawać rzeczywiste źródła zagrożenia.
Debile od Tuska już mówią o rzekomych skrajnie prawicowych poglądach sprawcy mordu w Krakowie. Oni z pewnością dobrej diagnozy nie postawią, bo rozumieją tylko wykorzystanie tego politycznie dla utrwalania własnej władzy. Jednak my powinniśmy próbować dojść istoty rzeczy. Jak myślicie, co się spieprzyło w pokoleniu Z?


🔥 Teraz wychodzi to, jak ważny jest autorytet policji!‼️
Polska policja wzięła udział w jawnym łamaniu prawa, w zamachu Tuska na Trybunał Konstytucyjny. Więc wrócili do poziomu zaufania, jakie miało ZOMO za PRL-u. A teraz mamy zamach terrorystyczny albo to może wariat. Jednak większość Polaków już w oficjalne informacje nie uwierzy.
Jak rząd i media mogą kłamać o prawnym usadowieniu uzurpatorki podającej się za p.o. prezesa TK, to znaczy, że mogą we wszystkim kłamać! Można nawet podejrzewać, że to służby dokonały zamachu! I na TK, i na niewinnych przechodniów, którzy zginęli dziś w Krakowie.
Państwo Tuska jest kompletnie niewiarygodne. Oni kłamią, manipulują i łamią prawo. Wszystkiego możemy się po nich spodziewać. Nie obronią nas przed żadnymi bandytami, terrorystami i wariatami! Musimy się bronić sami!
Co wiemy oficjalnie o sprawcy⁉️
➡️ obywatel Polski,
➡️ ok. 24 lata (rocznik 2002),
➡️ z województwa świętokrzyskiego (tablice z powiatu ostrowieckiego),
➡️ jeden sprawca,
➡️ nie był żołnierzem Wojska Polskiego.
Co wiemy z relacji mediów⁉️
➡️ to Michał O. (poszukiwania wskazują, że Oksiński),
➡️ z Ostrowca Świętokrzyskiego,
➡️ pracuje jako tokarz,
➡️ samochód (czarne Subaru) zarejestrowany na 52-letniego ojca,
➡️ ojciec legalnie posiadał ok. 11 sztuk broni, sprawca miał pozwolenie na 2,
➡️ używał cywilnej wersji AR-15, w aucie znaleziono więcej broni i amunicji,
➡️ ubrany w strój militarny/moro, prawdopodobnie z kamizelką.
Jakie są spekulacje internetowe⁉️
➡️ na zdjęciach z profilu FB widać naszywkę 1 Podlaskiej Brygady Obrony Terytorialnej (1 PBOT – kruk/orzeł w wersji polowej),
➡️ pojawiają się też twierdzenia o naszywce Forward Observations Group (FOG),
➡️ stąd spekulacje o możliwym wcześniejszym powiązaniu z WOT lub nawet służbie w Legionie Międzynarodowym na Ukrainie,
➡️ krążą tezy o neonazistowskich zainteresowaniach (na podstawie zdjęć i komentarzy),
➡️ intensywnie udostępniany jest profil Facebooka „Michał Oksiński” powiązany z Ostrowcem Świętokrzyskim.
💥 Strzelanina w Krakowie — coraz więcej niepokojących informacji‼️Czy Marsz Niepodległości się odbędzie⁉️
Według doniesień sprawca miał 25 lat, był ubrany w mundur moro i był polskim żołnierzem z Ostrowca Świętokrzyskiego. Pojawiają się również informacje, że zmarł w szpitalu.
W zdarzeniu miały uczestniczyć dwie zamaskowane osoby, poruszające się czarnym Subaru z tablicami rejestracyjnymi z Ostrowca Świętokrzyskiego.
Już pojawiają się głosy, że w tej sytuacji Marsz Niepodległości nie może się odbyć.
Tragedia w Krakowie stanie się pretekstem do odwołania marszu 11 listopada. Będą ostre boje polityczne o to!
Teraz kluczowe jest ustalenie, czy był jeden sprawca, czy dwóch!!! nitter.gq/gps65/status/211913390…
💥 Czy sprawca strzelaniny w Krakowie był jeden, czy było ich dwóch⁉️ To teraz jest kluczowe‼️Oto sprzeczne relacje 👇
Służby i media przedstawiają już informację o jednym sprawcy jako pewną. Jednak doniesienia o dwóch sprawcach nie były zwykłą plotką. Pochodziły również od policji i dziennikarzy, którzy powoływali się na własne ustalenia! To ważne, bo informacje na gorąco są najbardziej pewne. A po czasie stają się coraz bardziej zakłamane i przeinaczone!
Oto chronologia:
🔴 17:12 — Polskie Radio 24, Jan Olendzki
Reporter podał, że było dwóch sprawców, obaj zostali zatrzymani, a jeden został postrzelony. Artykuł przygotował Aleksander Klekocki. Nie ujawniono źródła informacji reportera.
🔴 17:28 — PAP, mł. asp. Jakub Mirochna
Funkcjonariusz Komendy Miejskiej Policji w Krakowie przekazał, że według wstępnych informacji było dwóch sprawców, z których jeden został postrzelony.
🔴 17:32 — Newsweek
Opublikował informację o prawdopodobnie dwóch napastnikach, przypisując ją policji. Nie wskazał niezależnego świadka.
🔴 17:35 — Komenda Wojewódzka Policji w Krakowie
Policja zdementowała informację o poszukiwaniu kolejnego sprawcy, oświadczając, że jedyny znany sprawca znajduje się w jej rękach.
🔴 17:37 — Onet
Opublikował wypowiedź Mirochny, dodając, że według nieoficjalnych ustaleń redakcji obaj sprawcy zostali zatrzymani. Nie wskazał źródła tej dodatkowej informacji.
🔴 17:40 — Wirtualna Polska
Opublikowała materiał o dwóch sprawcach, powołując się na Mirochnę. Przytoczyła również relację świadkini pościgu, według której oprócz napastnika ranna miała być jeszcze inna osoba znajdująca się w pojeździe.
🔴 17:53 — TOK FM
Reporter usłyszał od krakowskiej policji nieoficjalną informację o dwóch sprawcach. Mirochna w rozmowie ze stacją nie chciał jej ani potwierdzić, ani zdementować.
🔴 17:59 — Onet
Świadek opisał dwa samochody po kolizji. W jednym z nich, z przestrzeloną przednią szybą, miały znajdować się dwie osoby. Nie ustalono jednak, czy chodziło o Subaru napastnika, czy drugi samochód.
Jak to wszystko wyjaśnić?
1️⃣ Sprawca był jeden, a relacja o dwóch to przekłamanie, złudzenie, plotka.
2️⃣ Sprawców było dwóch, ale służby drugiego ukrywają.
A to jest kluczowe! Bo gdy to był jeden zamachowiec, to możliwe, że to wariat, ale jeśli dwóch, to była to poważna, zorganizowana akcja terrorystyczna!
💥 Czy sprawca strzelaniny w Krakowie był jeden, czy było ich dwóch⁉️ To teraz jest kluczowe‼️Oto sprzeczne relacje 👇
Służby i media przedstawiają już informację o jednym sprawcy jako pewną. Jednak doniesienia o dwóch sprawcach nie były zwykłą plotką. Pochodziły również od policji i dziennikarzy, którzy powoływali się na własne ustalenia! To ważne, bo informacje na gorąco są najbardziej pewne. A po czasie stają się coraz bardziej zakłamane i przeinaczone!
Oto chronologia:
🔴 17:12 — Polskie Radio 24, Jan Olendzki
Reporter podał, że było dwóch sprawców, obaj zostali zatrzymani, a jeden został postrzelony. Artykuł przygotował Aleksander Klekocki. Nie ujawniono źródła informacji reportera.
🔴 17:28 — PAP, mł. asp. Jakub Mirochna
Funkcjonariusz Komendy Miejskiej Policji w Krakowie przekazał, że według wstępnych informacji było dwóch sprawców, z których jeden został postrzelony.
🔴 17:32 — Newsweek
Opublikował informację o prawdopodobnie dwóch napastnikach, przypisując ją policji. Nie wskazał niezależnego świadka.
🔴 17:35 — Komenda Wojewódzka Policji w Krakowie
Policja zdementowała informację o poszukiwaniu kolejnego sprawcy, oświadczając, że jedyny znany sprawca znajduje się w jej rękach.
🔴 17:37 — Onet
Opublikował wypowiedź Mirochny, dodając, że według nieoficjalnych ustaleń redakcji obaj sprawcy zostali zatrzymani. Nie wskazał źródła tej dodatkowej informacji.
🔴 17:40 — Wirtualna Polska
Opublikowała materiał o dwóch sprawcach, powołując się na Mirochnę. Przytoczyła również relację świadkini pościgu, według której oprócz napastnika ranna miała być jeszcze inna osoba znajdująca się w pojeździe.
🔴 17:53 — TOK FM
Reporter usłyszał od krakowskiej policji nieoficjalną informację o dwóch sprawcach. Mirochna w rozmowie ze stacją nie chciał jej ani potwierdzić, ani zdementować.
🔴 17:59 — Onet
Świadek opisał dwa samochody po kolizji. W jednym z nich, z przestrzeloną przednią szybą, miały znajdować się dwie osoby. Nie ustalono jednak, czy chodziło o Subaru napastnika, czy drugi samochód.
Jak to wszystko wyjaśnić?
1️⃣ Sprawca był jeden, a relacja o dwóch to przekłamanie, złudzenie, plotka.
2️⃣ Sprawców było dwóch, ale służby drugiego ukrywają.
A to jest kluczowe! Bo gdy to był jeden zamachowiec, to możliwe, że to wariat, ale jeśli dwóch, to była to poważna, zorganizowana akcja terrorystyczna!
🚨 Czy to polski Breivik albo grupa breivicza⁉️
Nie rozumiem, dlaczego media głównie informują o liczbie ofiar. Na gorąco najważniejsze są informacje o tym, ilu jest sprawców, jak wyglądają, czy zostali pojmani lub zabici i jakie są ich motywy. Wielokroć ważniejszą są nawet domniemane motywy, czy jakiekolwiek spekulacje na ten temat, niż liczba ofiar! Jeśli to zorganizowana akcja, to może teraz być gdzieś jej dalszy ciąg! Więc kluczowe jest rozpoznanie, co to jest lub może być!
Tak przecież było z Breivikiem! Jego pierwszy zamach bombowy był po to, by tym się zajęły, służby i media i by on mógł w spokoju popłynąć na Utoyę. Więc teraz kluczowe jest to, ilu było sprawców, ilu pojmano i na ile to pewne. A to ile jest ofiar, to kwestia drugorzędna, to nawet rodzinom ofiar nic nie daje!

Teraz są relacje, że był jeden i nie był żołnierzem. To się na pewno da ustalić i to wyjdzie, tu nic nie ukryją.
Publicznie wiadomo, że Polska zamówiła Pioruny. Wywiadowczo znacznie cenniejsza jest wiedza z KSeF, a ta mówi, co faktycznie z tego kontraktu jest produkowane, dostarczane i płacone miesiąc po miesiącu.
Z poniższego tekstu już wiemy, że faktury firm zbrojeniowych trafiają do KSeF. Zbadajmy, jakie mogą być tego skutki.
Największy w Polsce producent amunicji oraz rakiet, firma MESKO, dostarcza Agencji Uzbrojenia kolejne partie przenośnych zestawów przeciwlotniczych Piorun. Sam kontrakt nie jest tajemnicą — wiadomo publicznie, że chodzi o kilka tysięcy zestawów i pocisków, a wartość umowy ramowej przekracza 8 mld zł.
Tajemnicą albo przynajmniej informacją znacznie trudniej dostępną jest rzeczywiste tempo realizacji zamówienia: ile pocisków dostarczono w konkretnym miesiącu, ile mechanizmów startowych, jaka jest rzeczywista cena jednostkowa poszczególnych pozycji oraz jak szybko rosną zapasy Wojska Polskiego.
Faktura MESKO dla Agencji Uzbrojenia trafia do KSeF, więc jej struktura zawiera nazwę towaru, ilość dostarczonych sztuk, cenę jednostkową oraz wartość pozycji. Zbiór takich faktur z dłuższego okresu ujawnia kolejne partie określonych elementów zestawu Piorun, konkretną liczbę sztuk oraz ich wartość. Pojedynczy dokument nadal niewiele mówi.
Jednak seria faktur z kolejnych miesięcy tworzy wykres rzeczywistej produkcji i dostaw. Można z niego wywnioskować, czy MESKO produkuje 100, 300 czy 600 pocisków miesięcznie, czy produkcja przyspiesza, czy występują przerwy, jak wygląda proporcja pocisków do mechanizmów startowych i ile kosztuje rzeczywiście jedna partia. To są informacje znacznie dokładniejsze od komunikatu prasowego o tym kontrakcie.
Te dane uzyskują trzy obce wywiady: Francji, USA i Izraela. Ich znaczenie jest zarówno wojskowe, jak i gospodarcze!
W ten sposób wywiad USA dokładnie ocenia rzeczywistą zdolność Polski do szybkiego uzupełniania zapasów przeciwlotniczych, zdolności produkcyjne MESKO i rzeczywiste koszty produkcji. USA są sojusznikiem Polski, więc taka wiedza nie musi zostać wykorzystana przeciw Polsce militarnie, jest jednak wartościową informacją wywiadowczą i negocjacyjną, której nawet sojusznik nie powinien znać.
Wywiad Francji poznaje rzeczywiste ceny i tempo produkcji polskiego konkurenta na europejskim rynku uzbrojenia. Informacje te trafiają do francuskiej administracji odpowiedzialnej za politykę przemysłową czy negocjacje zbrojeniowe, dają wiedzę o tym, przy jakich cenach MESKO może konkurować, gdzie ma ograniczenia produkcyjne i jak agresywnie może składać oferty eksportowe.
Wywiad Izraela jest z pewnością bardzo zainteresowany zarówno parametrami rozbudowy polskiej obrony przeciwlotniczej, jak i kondycją konkurencyjnego przemysłu rakietowego. Izrael jest znaczącym producentem systemów przeciwlotniczych i rakietowych, więc informacje o realnych kosztach, skali produkcji i tempie dostaw polskiego systemu mają dla nich znaczenie przemysłowe.
Jeszcze ciekawiej robi się wtedy, gdy połączy się faktury MESKO z fakturami jego poddostawców. Jeżeli wraz ze wzrostem produkcji Piorunów gwałtownie rosną zakupy określonych komponentów, materiałów czy usług, można rekonstruować wąskie gardła produkcji i zależności w łańcuchu dostaw.
Nie trzeba znać konstrukcji pocisku. Wystarczy wiedzieć, że jakiś dostawca zwiększył sprzedaż do MESKO czterokrotnie, kolejna firma pojawiła się nagle jako nowy podwykonawca, a jeszcze inna dostarcza określony element dokładnie w rytmie odpowiadającym produkcji Piorunów.
Wtedy faktury zaczynają odpowiadać na pytania znacznie bardziej interesujące, niż ile państwo wydało, ale jak szybko Polska może zwiększać zapasy rakiet. Ile naprawdę kosztuje ich produkcja? Jak długo potrwa uzupełnienie zapasów po intensywnym użyciu? Gdzie są wąskie gardła? Od których dostawców zależy producent? Czy moce produkcyjne właśnie rosną, czy osiągnęły maksimum?
To pokazuje różnicę między publiczną informacją o kontrakcie a dostępem do rzeczywistego strumienia faktur.
Publicznie wiadomo, że Polska zamówiła Pioruny. Wywiadowczo znacznie cenniejsza jest wiedza, co faktycznie z tego kontraktu jest produkowane, dostarczane i płacone miesiąc po miesiącu.

💥 Chcecie likwidacji KSeF, który niszczy wolny rynek w Polsce i grozi bankructwem polskich przedsiębiorców⁉️
Jeśli tak, to pomóżcie mi nagłaśniać moje audyty, analizy, rolki i wszystko, co ujawniam o KSeF!
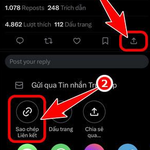
UWAGA! Lajkowanie pomaga, ale kopiowanie linków jest znacznie skuteczniejsze!
📲 Na obrazku pokazuję, jak to zrobić:
1️⃣ Kliknij ikonkę udostępniania po prawej stronie wpisu.
2️⃣ Wybierz „Kopiuj link”.
To wszystko! A jeszcze lepiej, gdy ten link wkleisz do własnego wpisu, dodasz coś od siebie albo prześlesz go znajomym. Wtedy informacja może dotrzeć do zupełnie nowych ludzi.
Ja robię, co mogę, żeby ujawnić zagrożenia związane z KSeF. Jednak bez Was nie dotrę do wszystkich. Wejdźcie, proszę, na mój profil: @gps65 i skopiujcie tak kilka linków do wpisów o KSeF. I róbcie to regularnie, tak jak ja regularnie piszę o KSeF!
Pomóżcie mi dotrzeć z tym do jak największej liczby Polaków! Im więcej ludzi zrozumie afery KSeF, tym większa szansa na jego likwidację!

ALT Jak skopiować link
A tu bardzo obszerne i szczegółowe wyjaśnienie z niezbitymi dowodami, dlaczego KSeF jest szpiegowski: informacje-lokalne.pl/bezpie…