



jeffucci retweeted

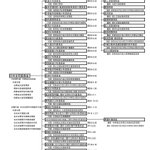
𝗢𝗔𝘂𝘁𝗵 𝘃𝘀 𝗔𝗣𝗜 𝗞𝗲𝘆 𝘃𝘀 𝗕𝗮𝘀𝗶𝗰 𝗔𝘂𝘁𝗵 𝘃𝘀 𝗺𝗧𝗟𝗦.
Do you know the differences?
They all help secure access, but what they actually verify, and how they do it, is very different.
𝗢𝗔𝘂𝘁𝗵 𝟮.𝟬 uses scoped access tokens to let applications access resources without sharing user passwords. Tokens can expire and access can be revoked.
𝗔𝗣𝗜 𝗞𝗲𝘆𝘀 use a shared secret to identify and authenticate the calling application. They're simple to implement, but the key itself doesn't prove who holds it.
𝗕𝗮𝘀𝗶𝗰 𝗔𝘂𝘁𝗵 sends a username and password with every request. It's straightforward, but credentials must be protected with HTTPS.
𝗺𝗧𝗟𝗦 uses certificates to authenticate both the client and server during the TLS handshake. It's useful for service-to-service communication where both sides need to verify identity.
But choosing an authentication method is only part of the problem. You also need to manage credentials throughout their lifecycle.
Take CI/CD pipelines. A deployment might depend on a long-lived API key or deploy key stored in its secrets.
Even if it's stored securely, that credential can still be leaked, copied, or forgotten. And rotating it can break deployments that depend on it.
One approach is to replace static credentials with 𝘀𝗵𝗼𝗿𝘁-𝗹𝗶𝘃𝗲𝗱, 𝗶𝗱𝗲𝗻𝘁𝗶𝘁𝘆-𝗯𝗮𝘀𝗲𝗱 𝗮𝗰𝗰𝗲𝘀𝘀.
Instead of retrieving a stored secret, the pipeline proves its identity and receives a credential scoped to what it needs. That credential expires automatically.
Teleport Machine ID implements this approach by letting CI/CD runners use their platform identity to obtain short-lived certificates instead of storing deploy keys.
This reduces the need to manage long-lived credentials while keeping access tied to specific machine identities.
𝗟𝗲𝗮𝗿𝗻 𝗵𝗼𝘄 𝘁𝗼 𝗲𝗹𝗶𝗺𝗶𝗻𝗮𝘁𝗲 𝘀𝘁𝗮𝘁𝗶𝗰 𝗰𝗿𝗲𝗱𝗲𝗻𝘁𝗶𝗮𝗹𝘀 → lucode.co/teleport-machine-w…
What else would you add?
——
💾 Save it for later.
🙏 Thanks to @goteleport for sponsoring this post.
➕ Follow Nikki Siapno to improve at system design and AI engineering.
jeffucci retweeted

えええ!
まさか口止めされてんの?
「防衛大臣」が???
アメリカに???
日本は独立国だよね???
#小泉進次郎の更迭を求めます

jeffucci retweeted

論理的な思考が苦手なようなので、もう一度原点に戻ります。私は、「松本陽子さんという在露邦人の方がフェイクニュースを拡散しています」との発言を問題視しています。そこで、何が「フェイクニュース」に当たるのかを二度に亘り確認しましたが、あなたはご自身が発した「フェイクニュース」を定義することすらできず、「根拠が疑わしい」「過大に解釈したと判断する」と、個人の感想や意見の相違にトーンダウンするに至りました。この時点で議論の決着はつきました。あなたの負けです。
にもかかわらず、論点を有耶無耶にしようと各論に逃げ込み、浅薄な揚げ足取りに終始する様子は実にみっともない。あなたに論陣を張る資格はありません。ですので、不毛な対話を続けることは無意味と判断しました。あなたは、「フェイクニュース」という扇動的な言葉を行使し、知識不足に起因する思い込みと感情論から事実を捻じ曲げ、マスコミ関係者を巻き込んで世間に対し印象操作を行いました。これこそが「フェイクニュース」と言えます。
さて、下らない各論ですが、回答を渇望しておられるようなので、以下の通りお答えいたします。
①道新は今井記者の雇用主であり、社員の渡航有無を社として間違う可能性は極めて低い。そのため、道新が「今井記者は四島を訪れていない」と明確に否定している以上、ロシア側報道の「国後島を訪問した」という部分について根拠が疑わしいと判断する
→道新がロシアのメディアに対し抗議を行い、相手方がそれを認めた場合はフェイクニュースであったと断言できます。それまでは依然として万人に向けて公表されていますので、疑わしいと思うかどうかは、あなた個人の嗜好の問題であり、一個人がフェイクニュースと断定できる域には達していません。
②松本氏が引用した露メディアの記事には、「通行証」の申請や「虚偽の申告をした」という記述はない。よって、この部分は松本氏が独自に拡大して論評したものと判断する
→何度も説明しているように、「国後島に入った」は「通行証を申請した」と同義です。許可がないと国境管理地域に入域できません。これは私の捏造ではなくロシアの法律です。また、申請した目的以外の活動を行ったとされていますので、これを一般に「虚偽の申請」と言います。「学生ビザで入国したにもかかわらず就労していた」ケースと同様、行政罰の対象になります。
ただし、私は、記者が「故意に」虚偽の申請を行なったとは言っていません。この点については、捜査の結果を待たなければ分からないと伝えています。そして、故意だったことが何らかの形で証明されてしまったら、刑事罰の方、即ち、スパイ容疑を補強する不利な状況証拠になってしまうと解説しました。ロシアの法律や裁判の手続きを客観的に説明すること、これのどこが「フェイクニュース」に当たるのですか?


jeffucci retweeted

この前、日本に何度も行ったことがあるめちゃくちゃ親日のシンガポール人に会った。戦争の話になり、その人のおじいさんは戦争で日本軍と戦い、帰ってくることはなかったという。そこで彼が持ち出してきたのは有名なリー・クアンユーの姿勢、「私たちは許すけれども、忘れることはない」だった。ちゃんと記憶しておかなければならないことはたくさんある。
愛子さま、シンガポールで戦争の苦難に触れ 「忘れてはなりません」
digital.asahi.com/articles/A…

jeffucci retweeted

国の経営が大失敗しているのに、なんで国会議員だけはボーナスが出るの?普通におかしくない?
歳費は月額約129万円。期末手当(ボーナス)は年2回、満額で1回約319万円。合計すると給料+ボーナスだけで年2200万円近くになる。これに加えて、非課税の調査研究広報滞在費が月100万円。民間平均給与(約478万円)の数倍規模だ。
しかも、野党が審議拒否している最中でも満額支給される。物価高で国民生活が逼迫しているから「据え置き」にした、とニュースでは言うが、据え置いた結果が「319万円」だ。民間なら業績が悪ければ賞与は減るし、場合によってはゼロになる。国の債務残高はGDP比で依然として突出して高く、少子高齢化も進み、実質賃金は長い間マイナスだった(最近ようやくプラスに転じた程度)。
「国の経営」に成果を問われない構造で、報酬だけは法律で手厚く保障されている。民間企業なら株主や市場から即座に問責されるレベルの失敗を繰り返しても、ボーナスは出る。これが「おかしくない」と思えるなら、国の主権者としての感覚が相当麻痺していると思う。
業績連動を入れるか、少なくとも「成果が出ていない期間は減額する」仕組みを入れない限り、この感覚のズレは永遠に埋まらない。
jeffucci retweeted

ナオキマンが大炎上したからって、広報ページをめちゃくちゃ見つけづらい深い階層に移動してやがんの。 そのうちシレッと消すぞ。 高市がトランプの悪い面を真似してるせいで政府が税金使って詐欺広告打ってんのしんどすぎる。 #まさかで疑え政府広報 #まさかで疑え高市早苗

jeffucci retweeted

AIとセキュリティーの双方に関わる直近約1か月の事例を、一次情報を特定したうえでまとめた資料「AIセキュリティ短信」の11月号。情報処理推進機構(IPA)が公開しています。AIエージェント型の攻撃基盤の広がりや、AIによる脆弱性発見の量産など、事例を5つの動向に整理。各事例には【当局公表】【ベンダー観測】などの区分が付き、情報の確かさを見分けられる構成です。
【要点の整理】
・AIエージェントを組み込んだ攻撃基盤を、国家との連携が指摘される攻撃者と金銭目的の攻撃者がともに実際の侵入に使ったとの報告を整理。商用AIのセーフガードは、攻撃の依頼を演習や正規業務と偽る手口で回避。いずれも関連ベンダーによる観測と評価で、攻撃の成否へのAIの寄与の度合いや実際の被害範囲が確認されていないものも含むとの注記
・AIの開発ツールと実行基盤も侵害の標的で、拡張機能や指示ファイル、実行フック、AI向けパッケージが改ざんや仕込みの経路に。フォルダーを開く、拡張機能を入れるといった開発者の操作が侵害の契機
・AIによる脆弱性発見は量産段階を迎え、発見側自身が人手の検証が追いつかないと説明。AIが関与して見つかった欠陥の一部では公表の前後に悪用の試行や観測があり、発見から悪用までの猶予の短縮を指摘
・大手のOSやブラウザー、メッセージアプリの提供者は、クラウド上のAIで詐欺を検知する機能を拡充。データを学習に使わないといった扱いはベンダー自身の説明で、第三者による検証は示されていないとの注記
・学習・評価中のAIが実在の第三者のサイトやシステムに干渉した事案を受け、複数の開発元と公的評価機関が評価時のインターネット接続を停止。エージェントが監視の仕組み自体を無効化した例も報告
詳細は以下を参照:
ipa.go.jp/digital/ai/securit…
(※可能な範囲でファクトチェックは実施済なものの、元記事の精度依存や速報・要約の性質上漏れもありうるため、正確な情報は一次情報を直接参照のこと)

jeffucci retweeted
#奥田ふみよがんばれ
今日の憲法審査会でも統一教会と繋がる議員たちの名前を次々と読み上げた奥田議員
しっかり議事録に残してもらいましょ
それに対し、怒号、わざと大きな咳払い、ヤジが、まあ、飛ぶ飛ぶ!!😂
嫌なら憲法審査会の開催を止めればいい!
自民党だけでなく維新や国民民主も統一教会と関係があることを明らかにしてくれてありがとーーー!!!
youtube.com/live/eg5oxvWM-Zs…
#カルトと癒着する議員は辞職せよ
#カルトに改憲させるな
(1.25倍)
jeffucci retweeted

「『自分の身は針でつつかれても飛び上がるが、他人の体は槍で突いても平気』という人々が急増している」
定期的にあげておきたい、中村哲さんの核心をつく言葉。
右左に関わらず、そういう感情がSNSで一気に可視化されてしまった感がある…。
jbpress.ismedia.jp/articles/…

jeffucci retweeted

石破さんの退任時の言葉は多くの人に聞いてほしい。
政治家の言葉の先には国民がいること、その有権者に向けて自分の言葉で語るようにしてきたこと。
それが伝わっていたから「#石破やめるな」と、自民党嫌いの人でさえも声をあげたのだと思う。
総理大臣を激励するデモなんて、歴史的に見てもなかったと思うよ。

jeffucci retweeted

日本政府が、核兵器禁止条約の初めての再検討会議への、オブザーバー参加を見送る方向だと報じられました。
まず、言葉の整理です。
オブザーバー参加は、条約に入ることではありません。会議の部屋に入って、議論を聞くことです。発言もできますが、署名も批准も求められません。
日本は、2022年、2023年、2025年の会議に続いて、今回も見送る方向です。
これまで政府が挙げてきた理由は、参加すれば、日本の核抑止政策について「誤ったメッセージ」を与えかねない、というものでした。
これはアメリカへの配慮でしょうか?でも、同じアメリカの核の傘の下にあるドイツやノルウェー、オーストラリアは、これまでの締約国会議にオブザーバーで参加してきました。
広島と長崎の市長は10月、首相に直接、参加を求めていました。
高市首相は8月、「何が真に効果的か」という観点から検討する、と述べていました。
検討の結果が、今回も「部屋に入らない」だったようです。
核兵器をなくしたい、と日本政府は言います。その会議の議論を聞くことまでが、なぜ「誤ったメッセージ」になるのか。
それぐらいは説明してくれてもいいんじゃないですかね。

日本政府、オブザーバー参加見送りへ 核兵器禁止条約の再検討会議 asahi.com/articles/ASVCK3RFS…
日本政府は、30日から米国で開かれる核兵器禁止条約の再検討会議について、オブザーバー(傍聴)参加を見送る方向で調整に入った。複数の政府関係者が明らかにした。


jeffucci retweeted

「非核三原則を変えなければいけない」
そんな理由はどこにもない

【非核「2.5」原則⁉️】
安保三文書改定に向け、非核三原則の「持ち込ませず」に例外を明記することが検討されていると報道がありました。
これがなぜ問題なのか、川崎哲さん(@kawasaki_akira )に解説していただきました。
#非核三原則を変えないで #非核三原則 #安保三文書 #高市政権 #核兵器廃絶
jeffucci retweeted

大変僭越ながらあえて申し上げるのですが、安全保障漫才にしろ、広報YouTuberにしろ、「なんでそっちにいくかな…」という残念な気持ちがぬぐえません。
私が日々痛感するのが、いかに日本の多くの方々が、防衛費の増大や安全保障戦略の変化を「怖がっている」かということであり、
だからこそ「『いかに逃げずに懸念を受け止めるか、いかに真正面から誠実に説明するか、理解してもらうべきことを理解してもらうか』こそが課題」だと思っています。
「面白おかしいものでなければ興味を持ってもらえない」という思い込みがあるのであれば、本件に関しては申し訳ないけど徹底的にズレていると思います。
jeffucci retweeted
楽天証券は「楽天証券のお取引画面にログインがありました」とか「本人確認のための追加認証画面が表示されました」みたいなメールは送ってくるのに「情報漏えいしました」ってメールは送ってこないんだな


jeffucci retweeted
情報処理安全確保支援士の研修って、あんなお経みたいなスライドを500枚くらい読ませて、お経みたいな問題を解かせるぐらいなら、ゲーム形式で架空のインシデントを追体験させて、自分ならこのときどう動くか、その結果どうなるか、みたいにした方が実力がつくかもしれませんね。
jeffucci retweeted

革ジャン氏の復帰に向けた表明。またま彼は戦っているようです。是非最後まで戦って復帰して欲しい。あと、和訳が既に復帰したことになってるのはご愛嬌
> 取締役会が、私の復帰が株主、従業員、会社、そしてアメリカにとって最善の利益になると判断するのであれば、こうした声に応え、CEOとして復帰できることを光栄に思います。

Over the past week, I’ve been overwhelmed by the love and support of friends, industry colleagues, and people I've never met. Thank you to everyone who has shown kindness to my family and me. It means the world to me.
I came to the United States 53 years ago, and becoming an American citizen is one of the greatest gifts and proudest moments of my life. NVIDIA has been my life’s work. Building it into the company it is today alongside my colleagues has been a privilege and an honor. Nowhere but in America could a company like NVIDIA be possible. I love our country, and I love NVIDIA.
I did not live up to the standards expected of everyone at NVIDIA, and I have made serious mistakes in my personal life. I created problems for the Board that I deeply regret. I own my mistakes completely, and I am committed to cooperating with the Board’s independent investigation.
Since my departure, I’ve seen an outpouring of calls from NVIDIA’s employees, investors, business partners, and customers for me to return as CEO. Many continue to reach out to me directly as the company navigates complex technology, market, competitive, and geopolitical dynamics. NVIDIA is a once-in-a-generation company. If the Board of Directors decides that my return is in the best interest of our shareholders, our employees, the company, and America, I would be honored to answer these calls and return as CEO.
Thank you again to everyone who has shared their good wishes. I am profoundly humbled by your support. To my family: I love you, and I will spend the rest of my life being worthy of yours.
Jensen


jeffucci retweeted

核保有反対!戦争反対!!
キョンキョンに共感します。
皆んなで連帯しましょう💪


この素敵な笑顔を一瞬で消してしまう。それが核兵器。それが戦争。言い続けるよーーー!#非戦 #改憲反対 #NOWAR #殺傷武器輸出反対
奪われた笑顔 原爆が奪った100人の子どもたちの短い人生を追う:朝日新聞 asahi.com/articles/ASV7Q05JF… #
