

Platform Eng @StackOverflow. Previously @TrueLayer @Redgate @hepsiburada. Building https://nitter.gq/t.co/gMsz2Szbbj. Opinions my own. Tweets in En/TR
Cambridge, England
Joined January 2012
- Tweets4.1K
- Following699
- Followers4.3K
- Likes2.9K





Pinned Tweet
Eskiden bir yan proje yapmaya çalışırdım, hevesimi alınca yarım kalırdı. AI sayesinde şimdi 5 tanesi aynı anda yarım kalıyor.
Teşekkürler AI.
Stripe entegrasyonunu ilk defa yapıyorum. Bunu da gördükten sonra ayda 1 ürün basarırım artık. Bir de sole trader şirket açıp hesap ve kredi kartı lazım. Kişisel kartta harcamalar çok karışıyor.
1
351
Rekabeti yok etmek için kişisel kart kullanarak üye olup saldırmak da tam Railway’e yakışacak seviyede bir iş.

Last night, I became aware of the concerns raised in Josh's post. I reached out publicly and over DM to offer a potential explanation based on the limited information available at the time, while working to understand what happened.
As background, we’ve internally been pushing 100% on security of the Railway platform. At Railway, we believe that cyber threats are real and mounting, and we’ve built out tooling for automatic scanning + CVE remediation (for both our infrastructure and customers). Over the last few weeks, oncall engineers were instructed to red team our infrastructure. We maintain specific policies and short lived grants for when these actions occur.
Subsequently, I became aware that an employee at Railway had constructed, on their own time, a tool for proactive identification + reporting of bug bounties within the broader community.
The employee, using their own personal accounts, personal credit card, and time outside of work hours, signed up for a personal subscription to a hosted service running Deepseek. I can confirm they ran this tool once and only once, on a singular external provider, and halted it proactively within 15 minutes of starting.
Railway does not condone these actions. We expect all our employees to uphold our standards of conduct, whether acting on behalf of Railway or in a personal capacity. We create an environment where internal red teaming has strict guidelines, and when bug bounty disclosures must occur, we follow every letter of responsible disclosure.
We have addressed this incident with the employee directly and have taken appropriate action. We are also reinforcing our expectations for employee conduct to help prevent similar situations.
Readers added context they thought people might want to know
Primcloud does not have a bug bounty program, per its founder. Its Acceptable Use Policy forbids unauthorized probing, scanning or vulnerability testing without prior written consent.
x.com/joshmanders/st…
primcloud.com/aup
2
314
Bu aralar çok fazla projeyle uğraşıyorum. Tecrübeme göre veri toplayıp AI ile efektif şekilde sentezlemek iyi para kazandırabiliyor. Yakında 2-3 tane yeni SaaS canlıya alıyorum. Hepsi söylediğim çerçevede çalışıyor.
1
11
911
All Saints’in olması gereken markayı kuruyorum. Tasarımları bitirince 50-60 t-shirt’lük deneme grubunu başlatacağım.
2
413
Farklı projelerime trafik alabilmek için geliştirdiğim sistemi birkaç gün içinde canlıya alıyorum. Beklentimi karşılarsa free tier olmadan kullanıma açıp tüm projelerimde etkinleştireceğim. Çok fazla third party servis kullandığı için paralı üyelikten başka seçenek olmayacak.
257
2019 yılında eski HTC One X üzerinde denediğim ve başarısız olduğum bare metal Rust konusuna geri döndüm. Hakkında çok kısıtlı kaynak vardı. Şimdi GPT-6.1-sol ile deniyorum ve 7 yıl önce bazı çıkarımları yanlış yaptığım 5 dakikada ortaya çıktı.
1
2
402
New benchmark just dropped. Contributions per billionaires.

The oligarchy distro is featuring code contributions from billionaires left and right. Love it 🤩 oligarchy.fyi
2
379
Blog içeriği üreterek Snapbyte’a trafik ve kullanıcı sağlayan bir servis kullanıyordum. Az çok nasıl çalıştığını tahmin ettiğim için Opus 5.5 ile tam istediğim halini ürettim. Ayda 100$ olan ve tüm özelliklerini kullanamadığım sistemin içerik başına maliyeti yaklaşık 0.2$’mış.
1
380
Linux tabletimle bağlanıp geliştirme yapmak icin ürettiğim boxface'in ilk sürümünü yayınladım. İster SSH ile bağlanın isterseniz tailscale ile. Read-only base distro üzerine nix paketleri kurarak izole microVM’ler oluşturabiliyorsunuz.
github.com/onatm/boxface


1
5
623
Hayal gücünüzü çalıştırıp biraz eğlenmeniz için şunu bırakıyorum buraya: github.com/w0h1v/mcp-shodan


Birkaç ay önce Palantir konuşurken ekrana doğru salladığım ve viral olan kamerayı hatırladınız mı?
Hah, işte bu akşam onu ağa bağlayıp YZ'ye ağdaki kamerayı bulup girmesini söyledim. Default şifre ile çat diye girdi. Kamera üreticisi olsam veya içine kod atsam, bunu internetten de yapabilirdim. (Onu da yarın yaparım artık)
Neyse sonra kameranın bilgisayarını kullanarak ağı taramasını istedim, evdeki SSH,ı açık cihazları bulmakla kalmadı bir de HTTP leri listeledi.
Bari onlara da bağlanıp ilk sayfalarını oku dedim, onu da yaptı.
Yani kamera, kameralık görevini yerine getirirken bir yandan da zombi bilgisayar olarak ister internette ister ağda geziyor, verilen görevleri yapıyor.
Kameradan router'a atlasam zaten bütün ağı dışarı açtım gitti. Sunucum zaten ağ adreslerine açık, ikinci router zaten default şifre, aa 2 tane de uzaktan kumandalı piriz varmış ağda!! Onların üreticisi ne açık kapı bıraktı acaba?
Daha Samsung televizyona, Xbox konsoluna gelmedik, ki konsolun otomatik uyanma özelliği bile var.
Herkes sen mi? Diyenler için 500.000 kadar kamera ve routerın tek bir hacker grubunun kontrolünde olduğunu , geri kalanının kim bilir ne durumda olduğunu fark ettiğimiz Maira ve Aisuru saldırıları ile ilgili hap bilgiyi 4. resme bırakıyorum.
Bu işler maalesef böyle, her yerimiz elek gibi, para verip aldığımız cihazları ağa bağlarken tamamen üreticinin insafına kalıyoruz.


564
Pair programming yapıyorum gibi hissettiren ilk model, son 2 haftadır kullandığım Opus 5.5 oldu. Bir sene önceki Opus 4.5 anını yeniden yaşattı; Opus 4.5 da çalışma alışkanlıklarımızı değiştirmeye başlayan ilk modeldi.
Kod yazmak gibi mekanik bir iş benim için tamamen bitti.
10
664
Akşam tabletle development yapmak için ürettiğim dev box projeminin ilk sürümünü yayınlamayı umuyorum. Ayrıca kaynak kısıtlı ortamlar için de Rust ile bir agent yazayım diyorum.


1
282
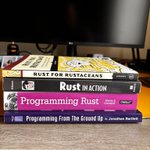
Bu kitaplardan isteyen var mı? Ona göre ya kütüphaneye bağışlayacağım ya da Türkiye’ye gelirken bavulumda yer varsa getireceğim.


