『経営とセキュリティを繋ぐ』 事業会社のセキュリティ・IT責任者/セキュリティ顧問(受付中) サイバー攻防カードゲーム SHELLS HACK 開発者 ↓
Joined January 2023
- Tweets1.3K
- Following71
- Followers406
- Likes383

Kensuke Ota retweeted

緩募:AIによる脆弱性の発見と悪用の加速で世界的にサイバー攻撃が激化した、いわゆるBlack October前後での、セキュリティの常識・意識の大転換ポイント

Kensuke Ota retweeted

【12/1(火)開催】カオナビ✕HERP共催のオフライン勉強会🗣️
AIで開発が速くなった今、ボトルネックはどこへ?
各社の事例LTとOSTで一緒に考えます。
🎤 @hilinker @mrsekut @sanogemaru @shouheitakai
📍赤坂・カオナビ(先着30名)
▼申込はこちら
kaonavi.connpass.com/event/4…

Kensuke Ota retweeted

おえーってなるけど、最悪リモート実行が可能じゃないのでまだまし、、、って感じになってきてる、ハードルがすごい下がっている、、、
Linuxカーネルに6件の脆弱性「Infinity Core」、5件でroot権限昇格・コンテナ脱出のPoC公開(CVE-2026-98260,CVE-2026-98256)他 rocket-boys.co.jp/security-m…

Kensuke Ota retweeted

PHPの修正パッチはリリースされたけど、Amazon Linux 2023の更新パッケージはさすがにまだか
alas.aws.amazon.com/alas2023…
Kensuke Ota retweeted

PHPの更新プログラムすでに案内されていますね。
php.net/archive/2026.php#202…
CVE-2026-109618
CVE-2026-109619

Kensuke Ota retweeted

🚨 curl patched a High-severity HTTP/2 upload flaw (CVE-2026-92392).
A malicious server can corrupt client memory; a PoC demonstrated code execution under strict conditions.
Read: thehackernews.com/2026/10/cu…

Kensuke Ota retweeted

【10/28開催🎉】
過剰な規制を避ける、AIガイドラインの作り方
AI利用、厳しく縛りすぎていませんか?
・シャドーAI利用を防ぐルール設計
・「作って終わり」にしない更新の仕組み
・規制と利便性、両立のコツ
カオナビオフィスにて開催します!
ぜひ、ご参加ください✨
peatix.com/event/5169289

Kensuke Ota retweeted

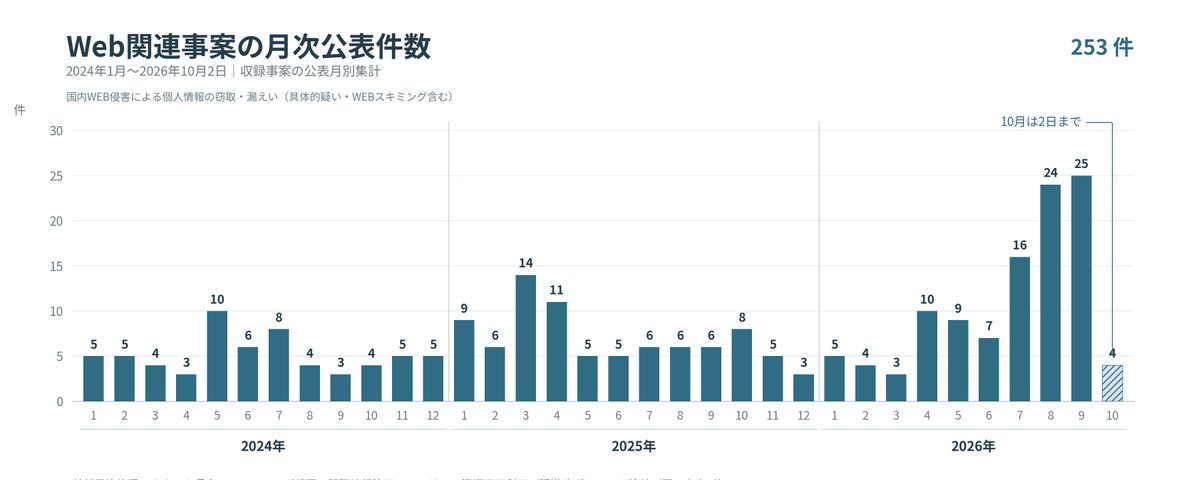
日本の事例で攻撃元IPアドレス出たのって初ですかね...? マジで感謝。
相次ぐWEBシステムからの情報漏洩事案について
security.macnica.co.jp/blog/…
Kensuke Ota retweeted

AI文脈に限らない「生産性」の指標議論。会社で延々と議論された挙句、結局何も決まらなかった、という経験がある方は少なくないのでは。
領域、階層、時間軸などにより、分母と分子に使う数値は変わるものの、根本の概念自体は実は極めてシンプル、だと思っている派です。

ふとしたキッカケで読ませていただきましたが、私が今欲しい情報が載ってました。
ありがとうございます。
AI活用の前に「捨てる」ことに本気で取り組んだ話 〜月3000時間の削減を生んだ取り組み「すてるば」とは〜|角田 剛史 |kubell @takeshisumida note.com/takeshisumida_/n/n0…
AI導入の計測指標を悩んでいた折、
生産性 = アウトプット(成果) ÷ インプット(投入資源)
の式を見て、
「どの領域もこれで測れるのでは?」
と腑に落ちました。
最後は、みんなが理解できる程度のシンプルに落ち着く。
(領域やスコープによって、分母と分子は変わりますが)

Kensuke Ota retweeted

おっしゃるとおり、「人が運用で頑張る」→「AIを使って人がもっと効率よく頑張る」はダメなパターンです。
イケてる人たちは「AIで、ビジネスにインパクトのない仕事をそもそもなくす」に先に取り組んだり、「…(あと24文字)
note.com/qa/fladdict/q/009f7…

Kensuke Ota retweeted

これは要注意系の脆弱性です!
<概要>
WordPressに認証不要で悪用可能な重大脆弱性群(通称wp2shell)が公表。REST APIの不備(CVE-2026-63030)とSQLインジェクション(CVE-2026-60137)を組み合わせることでRCEに至る可能性があり、WordPressは異例の強制自動更新を実施
WordPress 7.0.2 Release wordpress.org/news/2026/07/w…
New wp2shell WordPress Core Flaw Lets Unauthenticated Attackers Run Code thehackernews.com/2026/07/ne…
Cloudflare WAF protects WordPress applications from two high-severity vulnerabilities blog.cloudflare.com/wordpres…

Kensuke Ota retweeted

#JSAC2027 を2027年1月19日から1月22日の4日間にわたり開催いたします。また、本日より講演とワークショップのCFP・CFWの募集を開始しております。 みなさまのご応募お待ちしております。^AS
jsac.jpcert.or.jp/

Kensuke Ota retweeted

KVM/arm64環境において、ゲスト仮想マシンからホストへ脱出できる重大な脆弱性CVE-2026-46316の詳細とPoCコードが公開された。成功した場合、攻撃者はホスト上でカーネル権限(root権限)のコードを実行できる可能性がある。
この脆弱性は研究者のHyunwoo Kim氏(v4bel)が発見し報告したものだ。公開資料によると、「KVM/arm64環境でゲストからホストへ脱出し、ホスト上でカーネル権限のコマンドを実行できるKVMエスケープ脆弱性」であるという。
問題はVGIC-ITS(Interrupt Translation Service)エミュレーションに存在する競合状態(Race Condition)に起因する。一般的な仮想化脱出攻撃がQEMUなどのユーザー空間コンポーネントを対象とするのに対し、この脆弱性はKVMカーネル内部に存在するため、QEMUのエミュレーション層とは独立している。
公開されたPoCは、参照カウント処理に関する「double-put」状態を引き起こし、ホストカーネルでのコード実行につながることを示している。脆弱性の悪用にはゲストOS内でカーネル権限(EL1)が必要だが、公開クラウド環境では利用者が自身の仮想マシンでroot権限を持つことが一般的である。
影響を受けるのは2024年4月下旬から2026年6月初旬までのarm64向けLinuxカーネルで、Linuxカーネル開発者は既に修正版を公開している。修正ではvgic_put_irq()関数の参照解放処理が変更された。
securityonline.info/itscape-…

Kensuke Ota retweeted

We’ve shipped a security-guidance plugin for Claude Code that helps identify and fix vulnerabilities as you’re writing code.
Available for all Claude Code users. Install from the plugin marketplace (/plugins).
Kensuke Ota retweeted

【速報】
Claude Codeの生みの親Boris Chernyが
社内でClaude Codeをどう使っているかの「28分マスタークラス」を出してた😳
nitter.gq/rohit4verse/status/204…
マジで海外で話題になってるのでオススメ🔥
これは見る価値あり。
作った本人が語る
「Claude Codeの本当の使い方」は
公式ドキュメントでは読めない実務知見の塊。
開発者は週末に28分だけ
時間を作って見ることをオススメします👀
Kensuke Ota retweeted
【速報】
Anthropicのエンジニア2人が
「Claudeの本質」を16分で全部バラした動画が大バズ😳
本当の“Claude Skills”の正体はこれ👇
nitter.gq/kirillk_web3/status/20…
・Skills = フォルダ
・フォルダ = あなたの仕事を教える装置
・つまり「知識・思考・手順」をそのまま移植できる
ここがヤバい。
プロンプトを書く時代じゃない。
“育てる”時代。
同じClaudeでも
30日後には別物になる。
・思考のクセ
・業務フロー
・専門性
全部が蓄積されていく。
もう一度言う。
これは「ツール」じゃない。
“もう1人の自分”だ。
次にプロンプト書く前に
次にエージェント作る前に
次のツール触る前に
この16分、絶対見てほしい。
Kensuke Ota retweeted

昨日Runtimeぼ〜っとみてたらmntが生えてて興味深かったけど、これか〜。めっちゃ良さそう(が、ragのして使うのはちょっと邪道ミを感じる笑)
AgentCore Session Storageで激安RAG作るためのあれやこれや speakerdeck.com/har1101/agen…
Kensuke Ota retweeted

AWSがAmazon Bedrock AgentCoreで、認証付きUIのAIエージェントをAWS CDK付きで構築・デプロイする実践ハンズオンを公開。
・Amazon Bedrock AgentCore Runtimeを、AIエージェント専用のAWS Lambdaのようなサーバーレス基盤として解説
・Strands Agents + Claude Haiku 4.5でRSS要約エージェントを実装し、SSEストリーミング応答に対応
・フロントはAWS Amplify Gen2(React + Vite)、認証はAmazon Cognito、IaCはAWS CDKで統一
UI込みでAgentCoreを試したい人は、そのまま手を動かしやすい構成。 #AIエージェント