

Codex/Mac/Unix/Go/Ruby/Rails/Stimulus/Elixir/Phoenix/React/Spacemacs/VSCode。内にこもることでパワーを溜める内向型人間。tmaedaの回答は必ずしも正しいとは限りません。重要な情報は確認するようにしてください。
Sapporo, Japan
Joined May 2007
- Tweets18.7K
- Following2K
- Followers1.2K
- Likes14.6K





Tomoki MAEDA retweeted

I talked my friends who are in Seattle, Washington working in Microsoft.
They have been in the office for the last 12 hrs and couldn't find the Root cause of the Outlook issue. They are suspecting that some AI scripts went out of scope and did some patching without any logs and traces.
The engineer team that actually coded legacy outlook is not in the Organization and got impacted due recent layoff in the Microsoft.
With AI managing almost everything in the Microsoft, so higher management thought of reducing the workforce of Core engineering team.
The code of Outlook is so vague that only core engineer (no more in the org) knows about it and earlier they fixed these kinds of issues within 30 mins but now it has been more than 12 hrs and the new team is unable to FIX it.
Tomoki MAEDA retweeted

ゆかりんがまた最前の食べ物に食いついていて(笑)手つかずのプリン見つけて「早く食べなよー、ほら貸して!」ってスプーン持ってプリンすくって「あ~ん」ってやったところ相手の王国民がスプーン奪って自分で食べたのが紳士でしたwあ~んされたら死の危険を感じたのでしょう(笑)
#soundrops3横浜Day1


Tomoki MAEDA retweeted

【Notionを使っている方へ|注意喚起】
Notionから「重要なセキュリティ通知」が届きました。
Notionが使っていた外部のAI事業者「Fireworks AI社」がハッキングを受け、私たちのワークスペースでもNotion AIとの会話の一部が外部に見られた可能性がある、という内容です。
はじめは何の通知かわからなかったのですが、Notionの公式ヘルプにも発表があり、本物の通知でした。
■ 何が起きたのか
・NotionはAIの利用状況を分析する「Insights」という機能のために、Notion AIの会話の一部をFireworks社で処理していた
・そのFireworks社が外部のクラウド事業者経由で侵入され、会話データが流出対象に含まれていた
・影響はNotion全体のワークスペースの1%未満
・Notionは11月3日にFireworksとの接続を切り、データも削除済み
■ 少し安心できるポイント
・流出した会話には「誰が書いたか」「どの会社のものか」の情報は付いていない
・Notion AIが参照したページの中身も含まれていない
・会話以外のワークスペースのデータには影響なし
■ それでも確認してほしいこと
会話の文面そのものは見られた可能性があります。Notionも「流出したものとして扱ってください」と案内しています。
① 管理者は、サイドバーの「?」→「Security incident review」からCSVを確認
② パスワードやAPIキーをNotion AIに貼っていたら、すぐに作り直す
③ 顧客・生徒・従業員の名前などを会話に直接書いていないか確認
通知が届いていなければ、対象外なので対応は不要です。
■ これを機に見直したいこと
・AIにパスワードやAPIキーを貼らない
・個人情報はできるだけ伏せて(イニシャルにするなど)入力する
・チームで「AIに入れてよい情報・ダメな情報」のルールを決める
私自身、教育現場でNotion AIを毎日のように使っています。今回あらためて「AIに渡したデータは、どこかで誰かが扱っている」ことを実感しました。便利さと一緒に、使い方のルールも整えていきたいと思います。
【参考】Notion公式の発表(日本語ページ)
notion.com/ja/help/security-…


Tomoki MAEDA retweeted

この会話の解像度が上がる本がコチラ!
amazon.co.jp/dp/4295026069
この本の出版予定日は2026年11月17日
無料配送 11月21日 土曜日にお届け
つまり東京と札幌の配送レイテンシーは4日…


Tomoki MAEDA retweeted

AIでコード見なくても新しいものを作れる、はもうみんな分かってると思うんだけど、じゃあ実際製品やサービスとして外に出せるか、その信頼度はどうか、みたいなのは、現時点で割と難しいなあ、と思っている。
なんかセンスを感じないことが多いんだよねえ。
Tomoki MAEDA retweeted

あんまり本体の挙動書いてなかったので追記します
本体は通称k2fというもので、ランチャー起動時は常駐してSSH 鍵、AWS・Azure・Google Cloud などのクラウド認証情報、GitHub CLI、npm、Docker、Claude・Codex・Gemini・Cursor・VS Code などの設定や認証ファイル、シェルの履歴
デスクトップやドキュメント内の .env 環境変数 16個
ブラウザの保存パスワード(Login Data)、Cookie、拡張機能のデータ(ウォレットレジストリ PuTTY や WinSCP の接続設定
env、credentials、known_hosts、mcp.json
をパクって攻撃者からの指示があればinsightjs[.]comに送信する。他にもChromeに仕込まれたDLLにはキーボードで入力されたパスワードを読み取って自動送信。
話題になっているk2f_chanというのは外部に送信するl.jsとランチャーで動いてるk2fの仲介役みたいなものでk2fが収集した情報をl.jsに送っていた。

一応現在は既に攻撃者のドメインは第三者のものに変わってるけど、改ざんされてるFeedListに関してはまだCDNで配信中(日本時間4:49に自分が最終確認43.175.144.148 と 43.175.145.181)
また、侵入経路がわかっていないので攻撃者は別ドメインで新しいローダーを仕込める状態。
時系列順に並べると
9/27 公式ファイル改ざん(ローダー設置)
10/31~ランチャー起動時にローダー起動
11/2~11/3 遠隔操作ツール起動
11/4 NIKKEのDiscordコミュニティで発覚
目的としては、一般的にゲームを遊ぶ人というよりかは開発者をターゲットとした鍵やクラウドの認証情報、暗号資産を集めるものだった。
Tomoki MAEDA retweeted

生々しいけどこれが私の環境で起きたこと(朝からは調査して対応した内容)
不明な送信パケットに何が含まれたかはもう調べようがないが間違いなく攻撃者に自由にさせてしまった時間が存在する事実は揺るがしようがない
ほんと最悪だわ


zenn.dev/kauche/articles/f37…
> 「1 位以外は最下位と同じ。守るな」と伝え、GOAL.md の先頭に書かせました。
やはり時代は浜口プロンプト


167


Tomoki MAEDA retweeted

東京科学大学で、「AIのみでメンバー構成された研究室」が"量子科学の実験"を一から最後までやり遂げ、新しい法則を1つ導いたとのことです。
人間が担当したのは装置の組み立てと安全装置の設定です。部屋の電気もつけました。
研究者らいわく、これから人間の役割は「何を調べるか決める」「AIの発見の価値を見極める」といったことに寄っていくのではないかとのこと。
今回AIたちにはそれぞれ現実のラボメンバーのような異なる役割が与えられたのが見どころです。
・提案役が研究テーマの案を出す
・教授役が案を審査し、理論を組む
・計算役がスパコンTSUBAMEで理論を検算
・実験役が実験装置を直接操作
・マネージャー役が書類を回し、SSHで各役をつなぐ
・査読役が別の文脈で結果を審査
AIたちが議論の末に決めた研究テーマは、ダイヤモンド中の量子スピンの性質を予測する法則を導き、実機で確かめるもの。
(このテーマに至るまで教授役が厳しく却下を続けた)
成果として、AIたちは量子スピンの振る舞いを少ない測定から予測できる新しい法則を導き、実機でその予測が当たることまで確かめました。

Tomoki MAEDA retweeted

『マクロスΔ』ワルキューレ復活!
来年3月に新シングル発売へ
⠀
「ワルキューレは負けられない」
oricon.co.jp/news/2489638/fu…
⠀
アニメ音楽界を席巻したJUNNA、鈴木みのり、安野希世乃、東山奈央、西田望見の5人組ユニット。シングル同名リード曲などの新曲、代表曲「いけないボーダーライン」を5人全員で歌い直した新録曲も収録。


非常に感覚と一致する。Opus5.5, Astra 6, Sonnet 5.5 ぐらいしか使い物にならないし、それですら5割程度の完成度。プロンプトやループの工夫によってこれが7割ぐらいにあがるので、残り3割を人間がチェックしてあげないといけない。

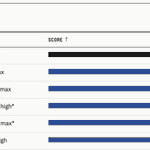
Introducing FrontierCode 2.0: our new coding benchmark that measures a model’s ability to go beyond the spec.
Most coding evals measure a model’s ability to write code that meets a spec. With FrontierCode 1.0, we asked a new question: would you actually merge the PR?
FrontierCode 2.0 is comprised of more diverse tasks, featuring larger scopes and higher mergeability standards. We are now asking: not only would you merge this PR, but should you?
One key feature of FrontierCode 2.0 is underspecified prompts. Rather than including every engineering decision, prompts are deliberately ambiguous, giving the models room to demonstrate their judgment.
The result is a benchmark that is far from saturated, with the top model scoring just 45%.

1
220


