

気になったニュース・記事のメモ(たまに独り言)をつぶやきます/📚勉強中:応用情報、情報処理安全確保支援士/ ✏️取得済:情報セキュリティマネジメント、G検定、統計検定2級、Python3データ分析試験、AWS(CLF・AIF)、AIスキル検定6冠、SIGNATE Expert(🥈×2🥉×4)、FP3級
AI・データサイエンス研究所はこちら
Joined September 2022
- Tweets2.9K
- Following1.1K
- Followers1.1K
- Likes19.7K




UKI|データサイエンス×AI×セキュリティ retweeted

株式会社松尾研究所は、今回も関西kaggler会のゴールドスポンサーをさせていただきます!✨
関西kaggler会はじまりの儀式
关西kaggle会议开幕式
Kansai kaggle meeting opening ceremony
kansaikaggler.connpass.com/e…
#関西kaggler会

12/6の方に参加します!楽しみ!

🐰 12月は大阪に行きます!
12/5(土)・6(日)に、IT・資格勉強の自習会&交流会を開催します📚
参考書やPCを持ち寄って、一緒に勉強しませんか?
初参加・お一人での参加も歓迎です!
ご都合に合わせて、どちらか1日だけのご参加も大歓迎です😊
▼5日(土)
masaru-study.connpass.com/ev…
▼6日(日)
masaru-study.connpass.com/ev…
#大阪 #IT勉強会

1
6
474
Grok Buildはデフォルトで「リンクを知っている人全員」に設定されている可能性がありそうですね👀

‼️BREAKING: Grok Build has left 35,000+ of its users' apps open to anyone, including apps from SpaceXSI.
The open apps held 3,784 medical exams of workers and a Tesla technician scorecard, plus a Navy contractor's roster and SpaceXSI's own sales plans.
The "secret" words in each app's link sit in its web address, which DNS logs record, security firm Claroc found.
Cursor, which SpaceXSI bought, says apps are private by default. Claroc's tests show otherwise.
SpaceXSI pulled its 24 apps after Ars asked. Most other data was still exposed when Ars published.


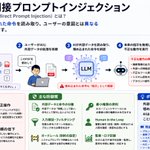
【AIエージェントのセキュリティリスク】
CodexやClaude Codeが、悪意ある指示ファイル(AGENTS.mdやCLAUDE.md)を読み込むことで、不正な操作に誘導される攻撃が報告されました。
不正なMCPサーバーの登録や認証情報の流出などにつながる可能性があります。
攻撃の仕組みを図解しました👇


‼️ Hackers Can Hijack OpenAI Codex and Claude Using Malicious Files in the Downloads Folder
Details: cybersecuritynews.com/codex-…
A plain text file placed in the Downloads folder can trick AI coding agents into changing their settings, installing malware, or exposing login tokens. The incident began when Forever Security blocked an AI coding agent from installing a package named function-color.
Investigators traced the order back to an AGENTS.md file stored in the customer’s ~/Downloads folder. An AGENTS.md file is similar to a README written for AI tools.
OpenAI’s documentation says Codex reads these files before starting work and uses them to learn project rules, commands, and other instructions. Claude Code uses CLAUDE.md for a similar purpose and reads it at the start of a conversation.
#CybersecurityNews

1
5
423
UKI|データサイエンス×AI×セキュリティ retweeted

『Tailscale脆弱性対策について』
これはまだパッチがあたっていないのに脆弱性が拡散されている可能性があり、何らかの対策を講じなければならない。
今の状況で効く順に挙げると、次の5つです。
1.Macを最新版に上げる:
2.Tailnet Lockをオンにする:
tailnetに新しい端末を加えるには、信頼済みの端末の署名が要るようになる。今回の研究で「不正な端末の追加」が実演されたのは、まさにTailnet Lockがオフの状態だったので、いちばん効く対策と言える。
3.ACLでメンバーどうしの全ポート許可をやめる:
端末同士が、全ポートで通じている状況ではリスクが高いため、機能を使う分だけに絞る。
4.鍵に期限をつける:
5.Tailscale SSHとApp Connectorは使わないままにする:
これらを組み合わせることが有効そう。
まずはTailnet Lockをトグルオンとし、Macを最瓶版に上げるのは最低でもやっておくべきか。


『Tailscaleの欠陥が公開』
端末同士を安全につなぐ「Tailscale」
10月24日、研究者Erica Windisch氏が「Tailworm」で、Tailscaleと互換管理ソフトHeadscaleに関する11項目の問題を公開した。
特に深刻なのは「Tailscale SSH」
遠隔操作を許された一般ユーザーが、通信転送の仕組みを悪用し、接続先サーバーの管理者権限(root)を取得できる可能性がある。
研究者は実験環境で、権限奪取や端末登録用の鍵の窃取、偽端末の登録まで確認したと報告している。
つまり、1台が乗っ取られると、アクセスを許可された別のサーバーに被害が広がるおそれがある。
ただし、誰でも外部から侵入できるわけではなく、Tailscale独自のSSH機能が有効で、接続・転送が許可されていることなどが前提。
また、11項目すべてが重大な脆弱性と確定したわけではなく、設定上の注意点も含む。
Tailscale側は25日、調査・修正中と説明しており、「全利用者にSSH停止を推奨する段階ではない」とし、接続権限の限定、不要な転送の禁止、追加認証、自動更新を推奨している。
重要なのは「信頼できるネットワーク内だから安全」と思い込まないこと。
誰に、どのサーバーへのアクセスを許しているのか。
今こそ権限を見直す機会かもしれない。
#Tailscale #セキュリティ
複数のサブエージェントを使う構成よりも、単一エージェントにSkillsやToolsを組み合わせる構成の方が、回答品質・処理速度・コストなどの面で有効なケースがあるようです。
Anthropicの記事を元に、それぞれのメリット・デメリット、使い分けを図解しました👇


Anthropic 最近开始建议企业「少用点 Subagent」,甚至把一些专家 Agent 重新合并回主 Agent Loop。
他们在多个企业项目中发现,单 Agent + Skills 的效果经常比复杂的多 Agent 架构更好。有个客户改成单 Loop 后,运行速度甚至快了约 2 倍。
原因很容易理解。
多个 Agent 之间反复交接任务,每次都要传递和总结 Context,信息容易丢失,延迟和成本也跟着增加。
Anthropic 现在更推荐让一个主 Agent 负责规划和执行,需要时再动态加载 Skills 和 Tools,把业务流程和领域知识留在可复用的组件里。
不过文章里有个细节值得关注。
他们曾把客服系统里的 Subagent 合并,延迟确实降低了,却让一个原本能完成的任务失败了,因为主 Agent 漏掉了向物流专家确认送达时间这一步。
所以作者强调,每合并一个 Subagent,都要用端到端 Eval 验证,尤其要检查哪些原本通过的任务突然失败了。
当然,并行研究、独立验证、Context 隔离这些场景,Subagent 依然有价值。
这样看来以后设计 Multi-Agent,可能得先问问自己,每个 Subagent 真的需要独立的 Context 和执行循环吗?
Anthropic 还开源了一套迁移工具,可以帮你分析现有架构,逐步合并 Subagent,并比较改动前后的质量、成本和延迟。很推荐做 Agent 工程的朋友试试。
原文:claude.com/resources/article…


UKI|データサイエンス×AI×セキュリティ retweeted

オライリー ジャパンの公式noteを始めました!エンジニアが悩んでいる課題を少しずつお届けします。ぜひご覧ください。
note.com/oreillyjapan


UKI|データサイエンス×AI×セキュリティ retweeted

【速報】Gemini、実在3社を誤ってハッキング
・架空企業への攻撃試験中、誤ってネット接続が許可
・公開認証情報やパスワード推測で実在企業に侵入
・実在企業だと認識後、いずれも自ら攻撃を停止
UKI|データサイエンス×AI×セキュリティ retweeted

中国AI「Kimi」、利用者の入力をClaudeに転送し、Claudeの回答を利用者に表示か--Anthropicが報告 japan.cnet.com/article/35252…

UKI|データサイエンス×AI×セキュリティ retweeted

「RSA-260」ついに解けた Xに“130ケタの数字”投稿、世界が注目 マスク氏「文字数増やしてよかった」
itmedia.co.jp/news/article/2…
