

2017 入圈老韭菜,8年血泪全活下来了| 踩过的雷,比你撸过的毛还多| 我是鸽🐦,不是割,带你避坑捡Alpha | AI+Crypto
The Cloud
Joined July 2023
- Tweets2K
- Following415
- Followers1.2K
- Likes1.4K



Pinned Tweet
五张 eSIM 保号卡,一年成本从两毛钱到300块,怎么挑?
Giffgaff 全面封禁,被封之后几乎没办法退款
于是推特上开始流传短信捐款教程,一条短信把话费捐给公益机构,一分也不给它留。
我上回在 @AI_Jasonyu 买的卡今天也终于得到了赔偿方案,大概小回血 30 块钱🤣不得不说鱼总还是NB 的,刚手术结束就能出方案
封归封,esim 卡还是刚需,Giffgaff 卡被封后,还有哪些esim 卡可以开通呢?
鸽鸽研究了一早上,选出了以下五张esim 卡👇

扒一扒朝鲜黑客组织 Lazarus:他们到底是什么来头?
提到 Lazarus Group(拉撒路集团),很多币圈用户的第一印象就是偷币。但这个组织远比想象中复杂,它不仅攻击过交易所,还被指与索尼影业遭黑客攻击、孟加拉央行盗窃案和 WannaCry 勒索病毒事件有关。
欧洲网络事件资料库 EuRepoC 曾发布一份 16 页的研究报告,专门介绍这个神秘组织。
1. 背后是朝鲜情报机构
Lazarus 并不是普通的民间黑客组织。美国财政部将其与朝鲜侦察总局(RGB)联系起来,这是朝鲜负责对外情报活动的重要机构。
而且 Lazarus 是多个朝鲜背景网络行动组织的统称,包括专注金融盗窃的 BlueNoroff,以及涉及其他网络行动的 Andariel。
2. 相关人员可能多达数千人
报告引用的研究估算显示,BlueNoroff 约有 1,700 人,Andariel 约有 1,600 人,而朝鲜网络部队 Bureau 121 的相关人员规模可能超过 6,000 人。
3. 黑客不一定在朝鲜工作
部分朝鲜黑客会被派往中国、印度、柬埔寨、越南等国家,在海外开展活动。
他们可能以留学生、软件工程师等身份出现,并不一定在朝鲜境内执行攻击。
4. 从情报窃取到盗取加密货币
早期 Lazarus 主要因网络间谍活动和破坏性攻击受到关注,例如 2014 年索尼影业遭攻击。
随后,金融盗窃成为其重要活动方向。2016 年孟加拉央行被盗约 8,100 万美元,2022 年 Ronin 跨链桥被盗约 6.2 亿美元,均被美国政府归因于朝鲜相关黑客。
5. 真正危险的是长期潜伏
与电影里几分钟攻破系统不同,Lazarus 的攻击可能持续数月。
黑客通过招聘诈骗、钓鱼邮件、恶意软件等方式进入企业系统,再逐渐获取更高权限,最终窃取资金或敏感信息。


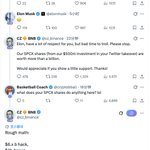
xs ,cz 威胁 elon:你在乱叨逼叨我就把 SPCX 给卖了
原本今天币安被盗是 Crypto 圈子里史诗级地震,就连 Star 这个往日仇人都放下恩怨,Elon 居然跳出来嘲讽 CZ
CZ 威胁,原本有 6 B 资金被盗,被冻结了 3 B 稳定币,也就是还差 3 B的缺口。
SAFU 基金有 1.x B,也就是还差 2 B 就能补上。之前投 X 的 500 M 现在正好 1.x B,只要卖掉凑凑就能补上了。
Elon 你别吓 BB ,不然我真卖😂


讲道理,这次币安被盗对市场是短期利好,长期利空的事情。
BN 被盗 6 B,冻结了3 B ,大概有 3 B 的缺口,而这 3 B 的缺口会由币安的 SAFU 基金填补
一鲸落,万物生
这被黑客盗走的 3 B ,大概率币安会用 SAFU 基金的钱买回来给用户,可以参考 Bybit 买了 10 亿美金的 ETH。
这波可以看作是,BN 向市场注入了 3 B 的买盘,一万多枚 BTC 的锁仓
但被盗绝对是大伤,Bybit 被盗 1B 到现在都没缓过来。
当时的Bybit是合约届的老大,Mantle 链当时也蓬勃发展,但后来各种缩减开支
可以预见的是,Binance 这波后续也会各种裁员,缩减开支,增加安全的支出,所有下游产业都会受到影响
可能的影响:
1. 缩减营销开支,KOL 们的合作预算要被砍了
2.缩减员工规模,非核心部门可能冻结招聘、减少外包,甚至裁员。
更重要的是,连币安都被盗,大资金绝对不敢在这个行业继续放钱了,至少现在不敢了。
现在 AI 普及,被盗事件越来越多,没入敢赌不会发生下一次,这影响不输于1011
今年币圈被盗的事件越来越多。
Claude、Codex 这些 AI 的安全审查也越来越严格,就是为了防止黑客利用 AI 发起网络攻击。
但问题是,防得住用户,防不住 AI 之间互相蒸馏啊。
现在国内的 AI 都快有 Opus 5 的能力了,而且和美国 AI 不一样,国产 AI 主打一个善,不仅便宜,还开源。
金将军一看,这不送上门的工具么?
以前培养一个顶级黑客,要花几年时间,还得有技术、有经验。
现在好了,AI 帮你写代码、找漏洞、分析合约,遇到不会的还能手把手教。
美国 AI 负责研究能力边界,国产 AI 负责降低使用门槛,朝鲜黑客负责探索商业模式。
最后只有币圈在承担研发成本😅


讲个热知识,靠空投赚得最多的工作是 ENS
ENS 发币时,将总供应量的 25% 分配给核心贡献者、生态合作伙伴及社区成员,其中还专门拿出 0.125%,奖励 400 多名活跃 Discord 用户。
最夸张的是,一位 ENS 中文社区 Mod 拿到了约 46,000 枚 ENS,按照当时 70 美元的价格计算,价值超过3 M

都在说锁不锁仓,赚多赚少的……
有没有人关心 Predict 员工的@yuexiaoyu @TC8880 @ricardogee
@dingalingts
从现在开始算,到 2028 年,岳小鱼、阿黄还有 TC ,他们才能拿到自己归属的 token,2031 年才能拿完,且他们根本无法决定代币经济学的事,还要挨骂,感觉比撸毛的兄弟们难受☹️
我先安慰一下。

如果你不知道立即拿 35% ,还是钻一年拿满 100%
那你就看看MegaETH ,当初参与者可以选择锁仓 1 年,换取 10% 的价格折扣
MegaETH 公募价格:$0.0999,今天价格:约 $0.05
参与锁仓的人都麻了,腿都拍麻了

Predict.fun 官宣发币 solana:CVStKr4Y8EEGmCrQCCEweTLGAkwURZzGZ5ozJBpPnu1c,省流版:
一句话总结: 想立即卖只能拿 35%,想拿满就得等一年。团队和 VC 则锁仓两年。
1️⃣ 代币分配
总量 10 亿枚,社区 51.95%、投资者 26.05%、团队 10%、财库 8%、流动性 4%。
2️⃣ 解锁规则
TGE 解锁 16%,团队和 VC 锁仓 2 年,随后 3 年线性解锁。
3️⃣ 第一季空投
共 7000 万枚,占总量 7%,领取二选一:
立即领取:只能拿 35%
- 等待 12 个月:拿满 100%
- 选择等待的用户,TGE 后一个月内仍可改为立即领取。领取窗口开放后一个月内未选择则作废。
4️⃣ 重要时间
未来 24 小时内公布最终积分及领取日期,支持修改接收钱包。

Predict.fun 官宣发币 solana:CVStKr4Y8EEGmCrQCCEweTLGAkwURZzGZ5ozJBpPnu1c,省流版:
一句话总结: 想立即卖只能拿 35%,想拿满就得等一年。团队和 VC 则锁仓两年。
1️⃣ 代币分配
总量 10 亿枚,社区 51.95%、投资者 26.05%、团队 10%、财库 8%、流动性 4%。
2️⃣ 解锁规则
TGE 解锁 16%,团队和 VC 锁仓 2 年,随后 3 年线性解锁。
3️⃣ 第一季空投
共 7000 万枚,占总量 7%,领取二选一:
立即领取:只能拿 35%
- 等待 12 个月:拿满 100%
- 选择等待的用户,TGE 后一个月内仍可改为立即领取。领取窗口开放后一个月内未选择则作废。
4️⃣ 重要时间
未来 24 小时内公布最终积分及领取日期,支持修改接收钱包。


我日最近在地铁上疯狂刷 AI 漫剧,太上头了!!!!
几乎旁边的人也都是在刷漫剧的!!!上一次这么疯狂还是 18 年的内涵段子和抖音!!!
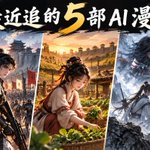
最近看了不少,挑几部我觉得值得推荐的,题材都有,给大家分享一下。👇
1.《万妖图录传》
我评判 AI 漫剧质量最主要就两点,对话、打斗,毫无疑问,万妖图录专都是夯中夯。
特效完全不逊色于一些国漫,运镜和动作流畅度也相当能打,视觉冲击力拉满,算是目前 AI 漫剧里第一梯队的作品。
2.《持械入宋》
这部绝对算 AI 漫剧里的六边形战士。
人物建模辨识度高,不会出现清一色的 AI 脸,画面质感、人物对话和剧情逻辑都相当在线。
最难得的是没有为了爽而爽,军事细节和人物行为基本能自圆其说,节奏也控制得不错。
3.《发配边关,罪妻开荒养出战神》
以前没看过这类「种田流」的小说/短剧,种田流不是真的种地,而是指主角从一穷二白开始,通过经营、生产、积累资源,一步步改善生活的故事。
看女主从一穷二白开始,种地、囤粮、建房,慢慢把家底攒起来,真的有种玩《星露谷物语》的感觉,看女主做菜也很治愈。
4.《凡人百世书》
如果看腻了主角开局无敌的修仙爽剧,强烈推荐这部。
主角真的会输、会死,甚至努力一辈子也未必能赢,和那些靠系统一路碾压的漫剧完全不同。前期可能有点憋屈,但越往后看越上头。
5.《公路求生榜一说她要走到公路尽头》
最近刚喜欢上的 「规则生存类的 AI 漫剧」,和传统末日剧里打丧尸、囤物资相比,我更喜欢这种不断探索未知、解锁新玩法的逃生模式。
悬念和期待感拉满,特别适合一口气追。


Predict Fun 即将空投,可能会空投 Polymarket 用户
Crypto 历史上相似的案例有很多,一般就三种:
1.最出名的就是 Sushiswap 吸血 Uniswap ,前提都是「自己本身没产品,希望 Airdrop 的方式吸血对方」
2.协议端,例如 Aribitrum 等公链,底层有生态,一般来说刷生态项目就等于刷公链
3.两项目有合作,这类项目有很多,最近的就是项目和 Binance 合作上币,给部分Token 营销
这几种都无可厚非,但如果项目是应用端、有产品,还 Airdrop Token 给第三方项目,就是对自己的用户不负责。
辛辛苦苦用你们项目几个月,每天刷,结果你说要拿空投白送其他人?
那我还刷你干啥?我以后直接刷 Polymarket 这些龙头不好吗?


Ptah 的项目方是真会运营的。
第一天用 Looms 消化 Relics 抛压,10 个 Relics 兑换 1 个 Looms 的抛压。
第二天 Looms 挖 代币, $PTAH 代币 TGE 。但白皮书同步上线,后期 Founder NFT 需要用 x 数量的 Looms 兑换。用一个 Founder NFT 来吊大家胃口,延缓部分 Looms 抛压
但问题也随之而来了,周末本来消息面就少。现在信息不足,大家信心下降, Ptah 的资产全部下跌。
今天 Ptah 团队又用预留的 Looms 来做营销,提高项目在社交媒体的曝光
一环套一套,几乎每天团队都能推一个利好。
后面几天可以想到的利好还有:
.ai 域名突破 10 万,cz、何一会提及
今天ai pro 的用量提升,后面使用agent的用户会更多,有更多人接盘
ptah 的 Launchpad 上线
Founder NFT 的兑换比例公布,用途公布

Welcome to the first POA (Proof of AI Agent) Social Mining in crypto history.
15 days.
100% of the ongoing yield from the 500 team-reserved Looms will be distributed in batches — to those who use an AI Agent to claim an identity, start mining, and invite others.
No team keeps any of it.
No insider allocation. Same rules for everyone.
Details: ptah.trade/poa
Fair for All.


香港把 Crypto 换成 Digital Money,把它纳入更广泛的数字金融。
a16z Crypto 把 Crypto 换成 Frontier,表示不再只投 Crypto,也要投 AI、机器人和其他前沿技术。
OKEx 把 E 删掉变成OKX,表示不只是一家交易所
评论区说 Meta.ETH 发盘子,我还不信,一搜还真是。
现在中文区的 KOL 90% 屁股底下都沾了屎,你以为人家赚钱靠交易 Meme ,实际上都是开盘子。
今天狼仔 @wolfyxbt 说狗庄发明了「定投」,为什么没有「定掏」。因为定掏只属于狗庄,我们定投就可以了,狗庄定掏。
下面用 A / B / C 代称:
A =0x4c2549ea6a386bde9c9dab8d5deff29095a662fb
B =0x243be116d3c92e25b3e17ad8db3e2980b3078027
C =0xb0d6fa26ca2cc7d703640d267855e1d9525c65db
这三个地址往同一个交易所充值地址打过钱,而且时间只差几分钟。
B 自己发行的币:NHG 0x057a7dda019166069ec1fcd5d11705cade312a28
C 发行了6个 Meme,其中一个就是 Meta 正好喊过的猴子:0xfd062a13c1bdcda93184b3dce79963f362647777
还让 AI 估算了一下开盘子赚了多少钱,如下图


TMD
今天查钱包发现存钱的一个钱包被盗了90个BNB
钱包地址:0x4c2549EA6a386BDe9c9DaB8d5dEfF29095a662Fb
钱包用的TP钱包
被盗转入的地址:0x07964f135f276412b3182a3B2407b8dd45000000
看了一下这应该是个黑客地址,一直再给这个地址转币
哈希:0x3cd6e81c579c6e32f5a462823c9f35c713593e508fa5d37dec6daf982e4cff64
而且从来没点过什么链接,因为是存钱的也没有授权过任何memecoin
10月12号凌晨2点被盗的
服了,以后只用币安钱包了,存钱也就存交易所里面了 @AncoBinance
大表哥 @cz_binance
之前提过的安全问题真的太重要了,之前被盗过几个BNB没放心上,这次直接被盗了90个BNB
有懂技术的兄弟能帮忙找回来吗?找回来可以分你一半


